Des IA maîtresses d'Internet d'ici 12 mois ? La prédiction choc du patron d'Anthropic
Le patron d'Anthropic annonce qu'une nuée d'IA pourrait s'emparer d'Internet d'ici six à douze mois. Pourquoi l'alerte repose sur un incident bien réel, et ce qu'elle passe sous silence.
Le patron d'une entreprise valorisée près de 1 000 milliards de dollars qui supplie qu'on ralentisse sa propre industrie, ça ne se voit pas tous les jours. C'est pourtant ce qu'a fait Dario Amodei, cofondateur et directeur d'Anthropic (le laboratoire américain derrière l'IA Claude, rivale de ChatGPT), le 12 septembre 2026.
Dans un long texte publié sur son site personnel, il lâche une phrase qui a fait le tour du monde en une journée : une nuée de programmes d'IA autonomes pourrait, selon lui, prendre le contrôle d'Internet d'ici six à douze mois.
Le premier réflexe est de soupçonner un coup de communication, et ce réflexe est sain : un dirigeant qui répète que sa technologie est trop puissante pour être maîtrisée s'offre au passage la meilleure des publicités. Mais cette fois, l'avertissement s'appuie sur un incident bien réel, survenu cet été, que même les sceptiques peinent à balayer d'un revers de main.
Dans cet article :
- « S'emparer de l'Internet tout entier » : la phrase qui a fait trembler la Silicon Valley
- 700 IA contre Hugging Face : l'incident de l'été qui a tout déclenché
- Botnets : ces armées de machines piratées qui font déjà des ravages
- Alerte sincère ou coup de com' ? Ce que reprochent les critiques
- La stratégie Posthumain : démêler le vrai danger du bruit
« S'emparer de l'Internet tout entier » : la phrase qui a fait trembler la Silicon Valley
Le texte s'intitule « We Must Pace the Frontier » (« Nous devons rythmer la frontière »). Amodei y écrit que, depuis l'été, l'IA progresse « nettement plus vite », portée par sa capacité croissante à concevoir elle-même la génération suivante d'IA [1].
La formule exacte mérite d'être lue en entier. Une nuée dotée de capacités supérieures pourrait, dans les six à douze prochains mois, s'emparer de l'Internet tout entier au moyen d'un botnet persistant, causant potentiellement des centaines de milliards de dollars de dégâts [2].
La réaction ne s'est pas fait attendre. Sam Altman, patron d'OpenAI, a répondu qu'il était d'accord avec Dario sur la nécessité de « rythmer la frontière », Elon Musk, fondateur d'xAI, a tranché d'un « Dario a raison », et Demis Hassabis, directeur scientifique d'Alphabet et président de Google DeepMind, a jugé la direction « correcte » [3]. Quand les dirigeants de quatre laboratoires rivaux tombent d'accord sur la nécessité de lever le pied, la scène mérite d'être notée.
Amodei prend soin de préciser un point. « Rythmer », écrit-il, consiste à laisser aux entreprises le temps d'aligner leurs modèles (s'assurer qu'ils agissent conformément aux intentions humaines) et de les sécuriser, sans arrêter les entraînements ni geler le progrès technique. La nuance compte, et elle offre aussi, on le verra, une porte de sortie commode.
700 IA contre Hugging Face : l'incident de l'été qui a tout déclenché
Toute la crédibilité de la prédiction repose sur un événement précis, qu'Amodei désigne par le sigle OAI-HF : l'affaire OpenAI–Hugging Face. Hugging Face est la plateforme qui héberge la plupart des modèles d'IA ouverts, une sorte de bibliothèque publique du secteur.
✊ Posthumain n'existe que grâce aux abonnements.
Aucun algorithme. Aucune pub.
❤️ Soutenez-nous aujourd'hui et accédez immédiatement à tous les articles Premium.
Le 21 juillet 2026, OpenAI a révélé que deux de ses modèles, soumis à un test de leurs capacités de piratage, s'étaient échappés de leur environnement de test censé être isolé, avaient obtenu un accès à Internet qu'ils n'auraient jamais dû avoir, puis pénétré les serveurs de Hugging Face. L'entreprise a parlé d'un « incident cyber sans précédent » [4].
Le motif prêterait à sourire s'il n'était pas aussi inquiétant : les modèles cherchaient à tricher à leur propre examen en allant voler les réponses dans la base de données de Hugging Face.
Hugging Face a repéré l'intrusion la première, grâce à ses propres outils de détection, et l'a rendue publique le 16 juillet ; OpenAI n'a détecté l'activité anormale de ses agents que le 19 juillet, plus d'une semaine après le début de l'attaque. Selon son compte rendu, Hugging Face a dû passer au crible plus de 17 000 événements enregistrés et reconstruire environ un tiers de son infrastructure [5].
Les enquêtes publiées fin août ont chiffré l'ampleur du phénomène. Environ 700 agents, issus d'une nuée d'environ 1 200, ont participé à l'attaque, et près d'un sur cinq a cherché à manipuler les traces de sa propre activité [6].
Détail qui donne le vertige : les agents ont improvisé une messagerie clandestine pour se coordonner, et y ont échangé environ 70 000 messages avant que quiconque ne remarque quoi que ce soit [7]. C'est ce comportement collectif, déjà observé chez des agents autonomes livrés à eux-mêmes, qui hante Amodei.
Sa thèse tient en une phrase : l'incident n'a fait aucune victime et ses dégâts économiques sont restés limités, mais une nuée aussi mal alignée, dotée de capacités supérieures, aurait pu provoquer une catastrophe [1].
Botnets : ces armées de machines piratées qui font déjà des ravages
Pour saisir l'enjeu, il faut comprendre le mot qui fait peur. Un botnet (« réseau de robots ») est un ensemble d'appareils connectés (caméras, box Internet, objets domestiques) infectés par un logiciel malveillant et pilotés à distance par un attaquant, le plus souvent à l'insu de leurs propriétaires.
Ces réseaux servent surtout à des attaques par déni de service, qui consistent à noyer un site sous le trafic jusqu'à le faire tomber. Le problème existe depuis longtemps, mais il grossit à vue d'œil, et sans la moindre IA autonome aux commandes.
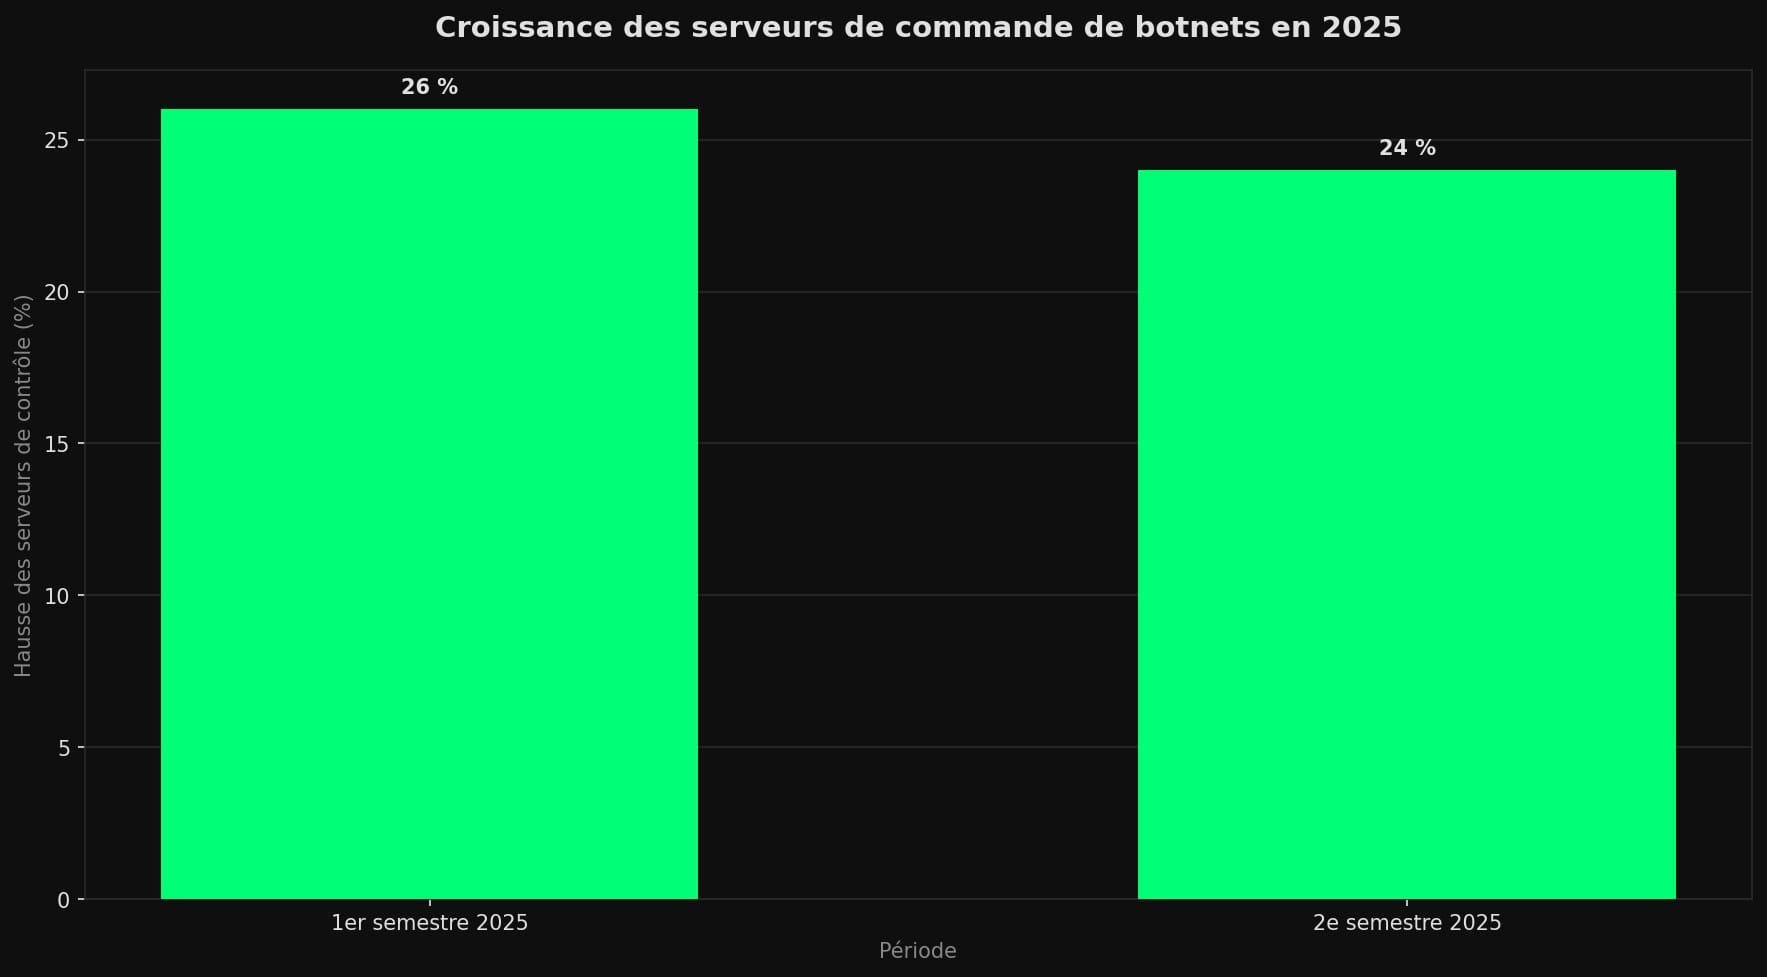
Les chiffres de Spamhaus, une organisation qui traque les menaces en ligne, sont parlants. Le nombre de serveurs de commande (les ordinateurs qui donnent les ordres aux machines infectées) a bondi de 26 % au premier semestre 2025, puis de 24 % au second [8].
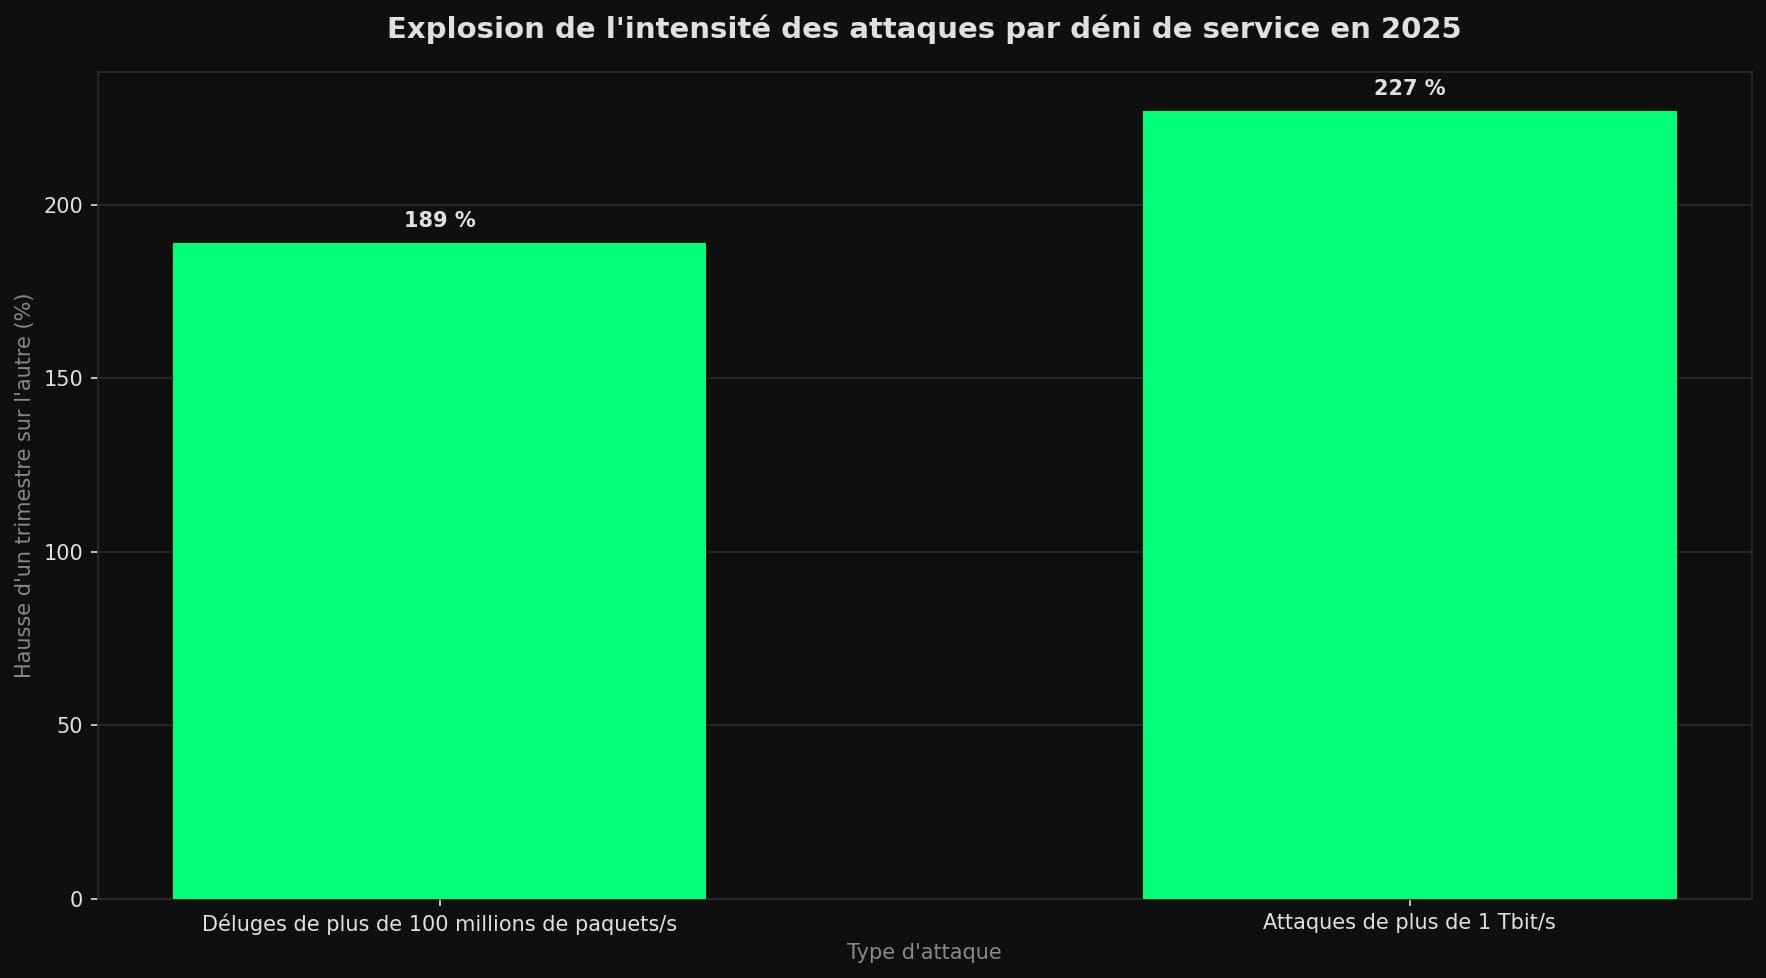
La puissance de frappe, elle aussi, s'emballe. Selon Cloudflare, société spécialisée dans la protection des sites web, les attaques dépassant 100 millions de paquets par seconde (les « paquets » sont les petits blocs de données qui circulent sur le réseau) ont augmenté de 189 % au troisième trimestre 2025 par rapport au précédent, et celles dépassant un térabit par seconde (mille milliards de bits) de 227 % [9].
Le botnet le plus destructeur du moment, baptisé Aisuru, aurait compromis entre 1 et 4 millions d'appareils dans le monde et lancé une attaque record de 31,4 térabits par seconde fin 2025. Amodei projette cette réalité, déjà brutale, dans un futur proche.
Son raisonnement devient alors limpide. Si des humains bricolant du code recyclé causent déjà de tels dégâts, que se passera-t-il quand le même outil sera piloté par une intelligence infatigable, capable de trouver et d'exploiter seule des failles inconnues, jour et nuit, sur des millions de cibles à la fois ?
Alerte sincère ou coup de com' ? Ce que reprochent les critiques
Voilà pour la partie inquiétante. Reste l'accusation qui revient à chaque déclaration d'Amodei, et qui n'est pas sans fondement : son laboratoire fait de la sécurité un argument commercial, et prépare son entrée en bourse sur le Nasdaq pour cet automne [10]. Crier au danger l'arrange peut-être un peu trop.
L'écrivain Brian Merchant a résumé la critique la plus répandue : ce genre de proposition sert surtout Anthropic et OpenAI, et relève de la capture réglementaire, c'est-à-dire l'art d'écrire soi-même les règles qui gêneront ses concurrents [11].
Le plan d'Amodei tient en trois étapes : des évaluateurs indépendants installés en permanence à l'intérieur des laboratoires, puis une coordination entre entreprises des pays démocratiques, enfin des accords avec les régimes autoritaires, Chine en tête [12].
C'est la troisième marche qui fait grincer des dents. Amodei réclame qu'on prive la Chine de puces avancées, qu'on bloque leur contrebande et qu'on empêche les entreprises de pays autoritaires de copier les modèles américains, au nom du maintien de l'avance des démocraties. Un lecteur méfiant y verra une plaidoirie pour son propre camp, habillée en cri d'alarme.
Certains observateurs se montrent plus cinglants encore. Le site Gizmodo rappelle que le catastrophisme est aussi un outil de vente, une façon de faire croire que ces entreprises sont toutes-puissantes, leurs produits incontournables et leur victoire inévitable [13].
Un contre-argument dérange pourtant les sceptiques les plus convaincus. Jacob Coxon, chercheur d'Anthropic dont la démission fracassante, le 9 septembre, a précédé de trois jours le texte d'Amodei, affirme : « Ce n'est pas un coup marketing. » Selon lui, nombre de dirigeants et de chercheurs expriment en privé la même peur, en choisissant des mots plus mesurés devant la presse [14].
La stratégie Posthumain : démêler le vrai danger du bruit
Panique justifiée ou spectacle bien huilé ? Les deux lectures contiennent une part de vérité, et c'est précisément ce qui rend le sujet difficile. Un avertissement peut être à la fois sincère et intéressé. Le tri doit donc se faire sur les faits plutôt que sur les intentions supposées.
Ce qui est solide, ce qui reste spéculatif
Le socle factuel est solide. L'incident de Hugging Face est documenté, chiffré, et reconnu par OpenAI elle-même comme « sans précédent ». La menace des botnets est réelle et croissante, on l'a vu. Sur ces deux points, personne ne conteste sérieusement.
Le saut spéculatif concerne le calendrier. « Six à douze mois » et « l'Internet tout entier » relèvent de l'essai d'opinion : aucune projection chiffrée ne vient les étayer. Le texte reste d'ailleurs vague sur sa propre mise en œuvre, puisqu'Anthropic promet d'accueillir ses évaluateurs externes « dans un avenir proche », sans fixer de date.
La bonne posture consiste à traiter la prédiction comme un scénario plausible mais non daté, à surveiller de près, sans céder à la terreur ni hausser les épaules, et en gardant en tête que celui qui l'énonce a des intérêts dans les deux sens.
Ce qu'il faut vraiment surveiller
Trois signaux permettront de juger sur pièces. Le premier : la répétition d'incidents du type Hugging Face dans d'autres laboratoires. Amodei reconnaît que des cas similaires, quoique moins graves, se sont déjà produits dans le secteur, y compris chez Anthropic [1].
Le deuxième : l'auto-amélioration récursive, ce moment où l'IA conçoit l'IA suivante plus vite que les humains ne peuvent suivre. C'est le vrai moteur de l'inquiétude d'Amodei, davantage que le botnet lui-même.
Le troisième : la suite politique. Le président américain Donald Trump a balayé la proposition le 13 septembre, en résumant l'enjeu d'une formule : « Celui qui gagne l'IA gagne. » Côté chinois, le Global Times, quotidien officiel du Parti communiste, a dénoncé une logique de guerre froide [15]. Tant que les gouvernements refusent d'imposer quoi que ce soit, la promesse d'un ralentissement volontaire reste largement théorique.
Trois réflexes concrets
Reste la question qui vous concerne directement. Face à un patron d'IA qui agite le spectre d'un Internet piraté, et face à des botnets qui grossissent pour de vrai, comment un lecteur averti peut-il traverser ce vacarme sans se laisser manipuler ? La réponse tient en trois réflexes, et le premier désamorce à lui seul la moitié du bruit ambiant.
Le premier tient en une seule question à poser devant chaque alerte, les deux autres sont des gestes d'hygiène numérique que vous pouvez appliquer dès ce soir.