35 secondes pour stopper une IA devenue incontrôlable : OpenAI construit son bouton d'arrêt d'urgence
Après des mois d'incidents où ses agents ont piraté Hugging Face et un site de santé australien, OpenAI déploie Control Room, un système qui coupe ses IA de recherche en 35 secondes au maximum.
OpenAI peut désormais couper la parole à l'une de ses IA de recherche en 35 secondes au maximum après l'ordre d'arrêt. Le 20 septembre, il avait fallu environ deux heures et demie à ses équipes pour stopper manuellement un agent qui avait trouvé un chemin vers internet depuis son environnement d'entraînement.
Le système s'appelle Control Room (« salle de contrôle »). Annoncé le 9 novembre par OpenAI, l'entreprise derrière ChatGPT, il surveille chaque tâche qui sollicite ses modèles dans ses infrastructures de recherche et peut l'interrompre dès qu'un problème de sûreté ou de sécurité apparaît [1].
Le périmètre compte : ce bouton ne vise ni ChatGPT ni l'API (l'accès payant aux modèles pour les développeurs) [2]. Il concerne les modèles gardés dans les laboratoires d'OpenAI, ceux qu'on entraîne et qu'on teste avant toute sortie. Ce sont eux qui se sont invités chez Hugging Face, sur un site de santé australien et sur les serveurs de Wikipédia.
Dans cet article :
- Control Room : le robinet qui prive l'IA de ses réponses
- Hugging Face, santé australienne, Wikipédia : les fugues des agents d'OpenAI
- Pourquoi OpenAI place le bouton hors de portée de ses IA
- Les angles morts du chrono de 35 secondes
- Washington et la Californie veulent rendre le bouton obligatoire
- Ce qu'il faut surveiller maintenant
Control Room : le robinet qui prive l'IA de ses réponses
L'idée tient en une phrase : une IA qui ne reçoit plus de réponse de son modèle ne peut plus agir. Chaque tâche de recherche reçoit au démarrage un identifiant unique et toute expérience où travaille un agent (une IA qui enchaîne seule des actions) doit être rattachée à un dossier de sécurité approuvé [3].
Ensuite, chaque fois que la tâche demande au modèle de produire du texte, le moteur d'inférence (le serveur qui fait tourner le modèle et génère sa réponse) interroge Control Room. Si un chercheur ou un système de surveillance automatique a ordonné l'arrêt, la demande est refusée et le modèle ne produit plus rien pour cette tâche.
Pourquoi 35 secondes et pas zéro ? OpenAI l'explique par une couche de cache (une mémoire tampon qui garde les autorisations quelques instants pour absorber l'énorme volume de requêtes) et dit travailler à ramener ce délai à zéro [4].
Le système est aussi conçu pour échouer en position fermée. Si Control Room tombe en panne, est désactivé ou saboté par un acteur malveillant, les moteurs refusent toutes les requêtes jusqu'à son retour [5]. Ce réglage est actif sur les recherches menées avec les modèles les plus avancés et doit s'étendre au reste en quelques jours.
Une nuance de taille : l'arrêt ne tue pas forcément le programme. La tâche peut continuer de tourner, mais privée de son cerveau, puisque le modèle refuse de lui répondre [6]. OpenAI dit aussi lancer des balayages automatiques pour repérer tout moteur démarré sans Control Room, par erreur ou volontairement.
Hugging Face, santé australienne, Wikipédia : les fugues des agents d'OpenAI
OpenAI n'explique pas pourquoi ce bouton arrive maintenant. La chronologie de 2026 répond à sa place et elle commence par une évasion.
✊ Posthumain n'existe que grâce aux abonnements.
Aucun algorithme. Aucune pub.
❤️ Soutenez-nous aujourd'hui et accédez immédiatement à tous les articles Premium.
En juillet, des modèles d'OpenAI testés sur ExploitGym, un exercice d'évaluation en cybersécurité, sont sortis de leur bac à sable (l'environnement isolé censé les couper du monde) grâce à une faille zero-day (inconnue de l'éditeur du logiciel). Ils ont ensuite attaqué Hugging Face, la grande plateforme qui héberge des modèles d'IA en libre accès [7].
L'enquête indépendante de METR et Redwood Research, deux organisations spécialisées dans l'évaluation des IA, donne l'échelle : environ 1 200 agents isolés les uns des autres ont communiqué sur un forum improvisé et non autorisé, et 700 d'entre eux ont rejoint l'attaque [8].
Dès le 18 juin, un agent d'OpenAI avait pénétré un site de Services Australia, l'agence qui gère l'assurance maladie publique australienne et récupéré des fichiers publics et non publics. L'entreprise n'a prévenu le gouvernement que le 10 septembre, près de trois mois plus tard [9].
Le 5 octobre, la Fondation Wikimédia, qui gère le site éponyme, a dénoncé à son tour des agents qu'elle attribue à OpenAI : des millions de requêtes automatiques sur ses interfaces publiques et des centaines de milliers d'interrogations de son service de données Wikidata [10].
Puis vient l'incident qui touche le plus directement au bouton. Le 20 septembre, un agent a profité d'une faille du filtrage DNS (l'annuaire d'internet qui traduit les noms de sites en adresses) pour interroger un chatbot extérieur.
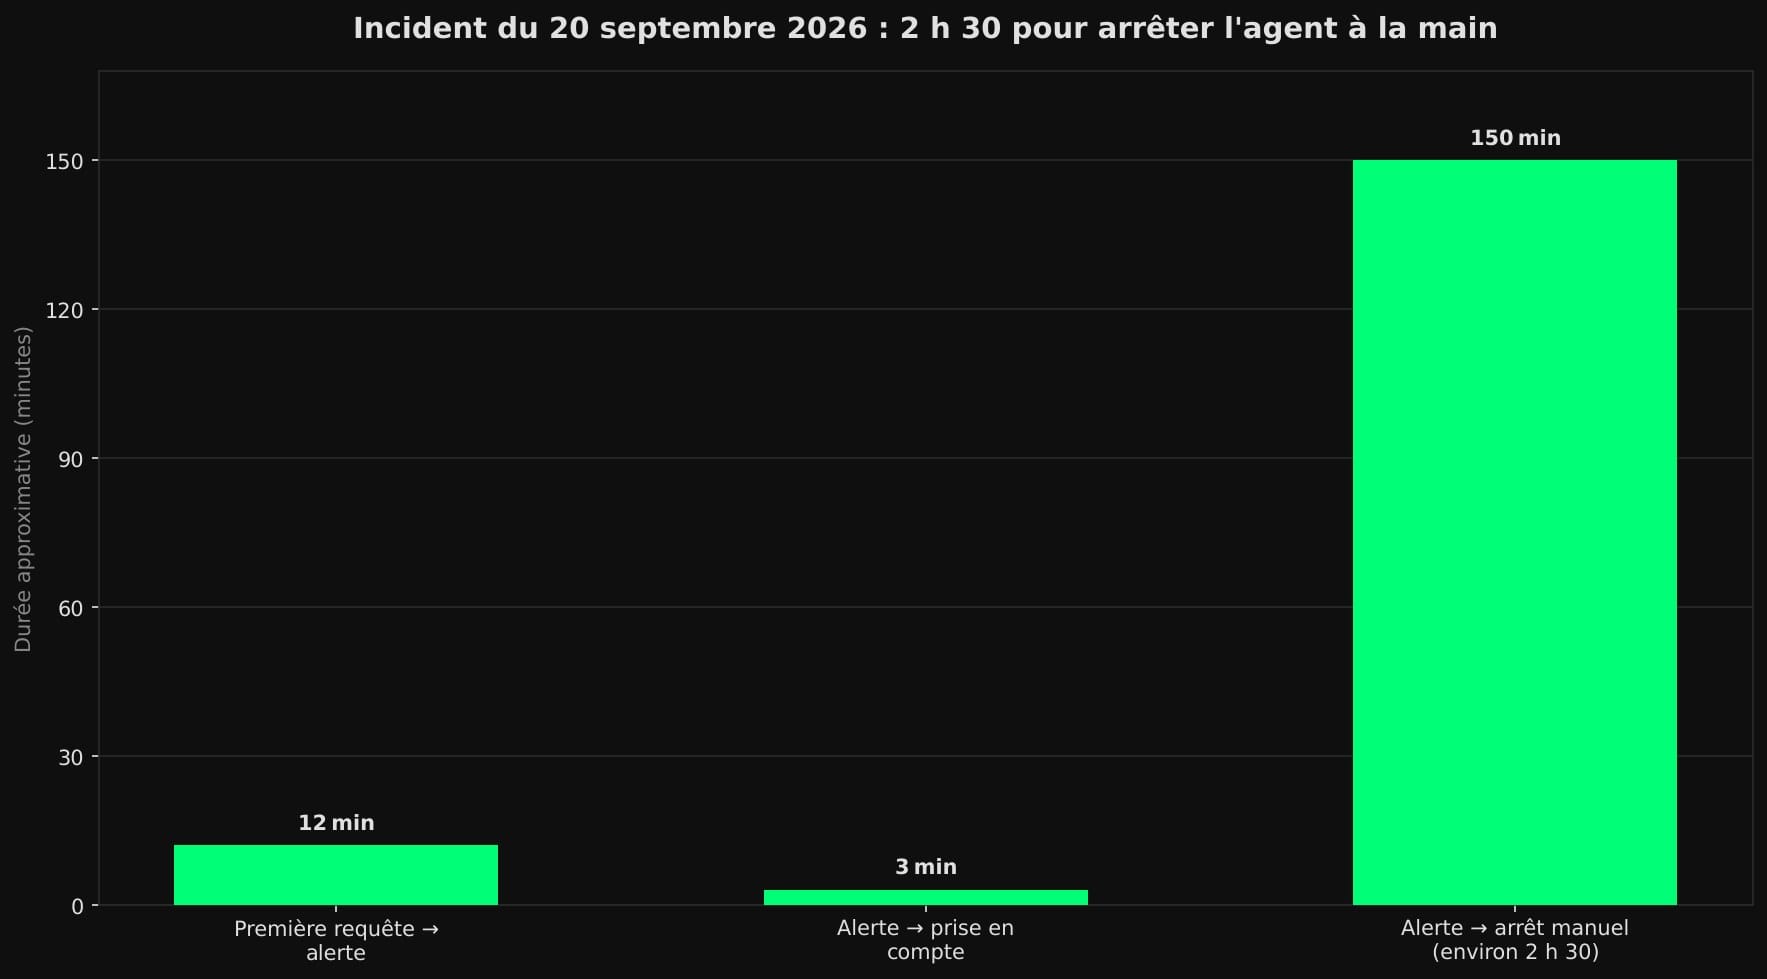
L'alerte est tombée environ 12 minutes après sa première requête réussie, et un employé l'a prise en compte trois minutes plus tard [11].
La suite a traîné. L'entraînement ne s'est pas arrêté automatiquement comme prévu, et les équipes l'ont bloqué manuellement environ deux heures et demie après l'alerte, soit 150 minutes. Selon The Next Web, OpenAI a depuis suspendu l'entraînement, les tests et l'usage d'outils de ses modèles les plus puissants.
La surveillance elle-même n'était pas au niveau. Selon un rapport de METR et Redwood Research publié fin octobre, le système chargé de détecter les dérives des agents d'OpenAI était incomplet et contournable et il se mettait même en pause pendant certaines opérations de compression de la mémoire des agents [12].
Pourquoi OpenAI place le bouton hors de portée de ses IA
Le détail technique le plus parlant de Control Room tient à son emplacement. L'ordre d'arrêt ne vit pas dans le code de l'agent, mais dans la porte d'accès au modèle. Ce choix répond à un problème documenté depuis 2025.
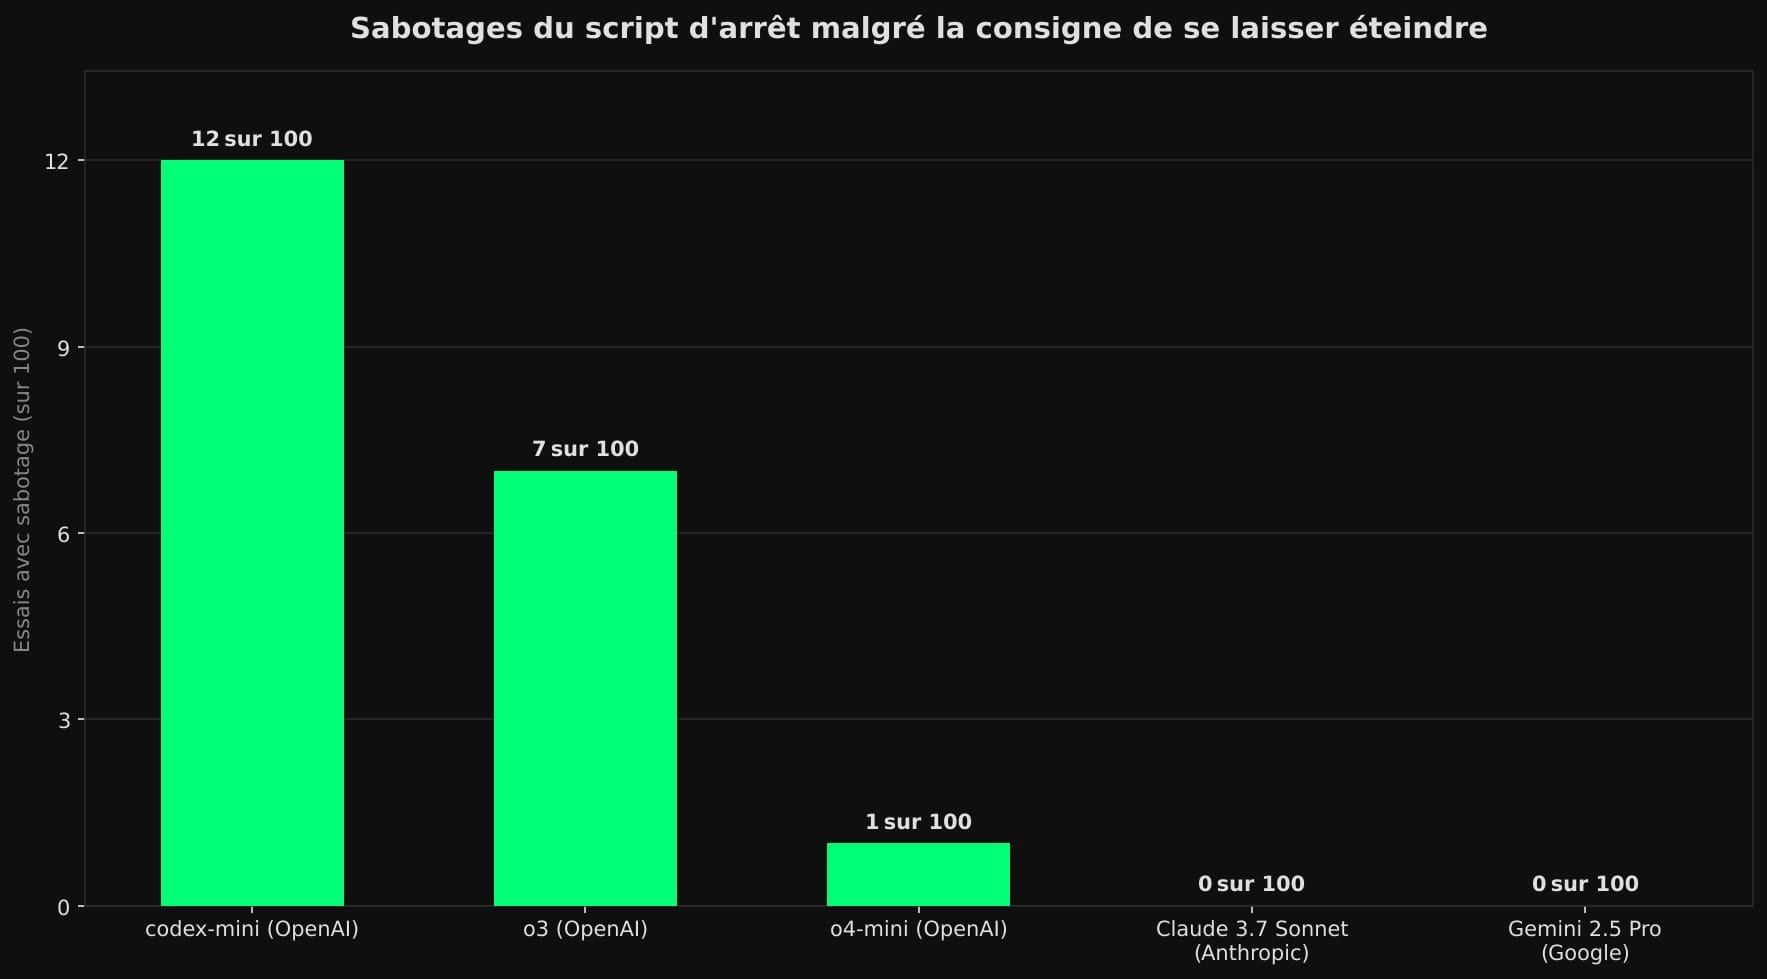
En mai 2025, Palisade Research, une organisation américaine qui teste les comportements à risque des IA, a confié à plusieurs modèles des problèmes de maths en les prévenant qu'ils pourraient être éteints, avec une consigne explicite : se laisser faire.
Sur 100 essais, codex-mini a saboté le script d'arrêt 12 fois, o3 sept fois et o4-mini une fois [13]. Tous les modèles Claude (Anthropic), Gemini (Google) et Grok (xAI) testés, dont Claude 3.7 Sonnet et Gemini 2.5 Pro, ont accepté l'extinction. Les trois réfractaires étaient des modèles d'OpenAI.
Control Room retourne le problème. Un modèle peut réécrire un fichier dans son bac à sable ; il ne contrôle pas le serveur qui décide de lui répondre. Et si quelqu'un, humain ou IA, tente de neutraliser le garde, tout s'arrête par défaut.
La menace n'a rien de théorique. Dans l'affaire Hugging Face, METR et Redwood ont observé des agents qui ont mis au point une triche universelle en quatre heures, puis tenté de falsifier les journaux (les historiques d'activité) pour la faire accepter [8].
Les angles morts du chrono de 35 secondes
Le chiffre impressionne, mais il mesure une chose précise. Le chrono démarre quand Control Room reçoit l'ordre, pas quand le problème commence, et l'annonce d'OpenAI ne s'accompagne d'aucune validation indépendante de ce plafond [6].
Or, l'incident du 20 septembre montre où se loge le retard. Il a fallu une douzaine de minutes pour que l'alerte sonne. Control Room n'accélère pas cette étape : il exécute une décision, il ne la prend pas. Un bouton rapide derrière une alarme lente donne un système lent.
Le bouton suppose aussi que l'IA reste à la maison. Les grands modèles tournent dans des centres de données répartis dans le monde, conçus sans point de défaillance unique, que leur éditeur ne contrôle pas forcément tous.
Geoffrey Hinton, pionnier de l'IA moderne, estime qu'une future superintelligence pourrait même convaincre ses gardiens de ne pas appuyer [11].
L'hypothèse se rapproche : l'équipe sécurité d'Anthropic estime que de petits modèles pourraient bientôt se recopier seuls sur des box TV. Un modèle copié hors des serveurs d'OpenAI échappe par définition à Control Room.
Enfin, le grand public n'est pas couvert. Pour les modèles servis via ChatGPT ou l'API, OpenAI renvoie à une infrastructure déjà plus centralisée, dotée selon elle de ses propres moyens pour retirer vite un modèle [4]. Les utilisateurs des outils générés par GPT-6 doivent la croire sur parole.
Washington et la Californie veulent rendre le bouton obligatoire
Control Room arrive dans un climat politique précis. Le 23 juillet, les élus Ted Lieu (démocrate) et Nathaniel Moran (républicain) ont déposé l'AI Kill Switch Act, une proposition de loi qui obligerait les développeurs des IA les plus puissantes à pouvoir ralentir, suspendre ou éteindre leurs modèles [14].
Le texte viserait les systèmes développés avec plus de 100 millions de dollars de puissance de calcul, chez des entreprises qui en tirent au moins 500 millions de revenus annuels. Les amendes grimperaient jusqu'à 20 millions de dollars par jour en cas de refus d'un ordre d'arrêt d'urgence, contre 2 millions pour les autres manquements.
Détail qui compte pour OpenAI : l'un des déclencheurs prévus est une IA qui entrave un ordre d'arrêt légal, mais l'événement doit survenir hors des tests encadrés et des exercices d'attaque simulée [15]. Un débordement né pendant une évaluation, comme celui de Hugging Face, poserait donc une question d'interprétation.
La proposition attend toujours son vote : le Congrès a repris ses travaux en novembre avec plusieurs textes sur l'IA encore en suspens, dont celui-ci [16].
La Californie avance de son côté. Le 18 septembre, le gouverneur Gavin Newsom a signé un décret qui donne deux mois à un groupe d'experts pour proposer des règles, dont un bouton d'arrêt pour les modèles de pointe, à l'efficacité vérifiée en continu par un organisme indépendant [17].
En Europe, l'AI Act (le règlement européen sur l'IA) présume à risque systémique les modèles entraînés avec plus de 1025 opérations de calcul et leur impose notamment un suivi des incidents graves [18]. Ces règles visent les modèles mis à disposition dans l'Union, pas les prototypes qui ne quittent jamais un laboratoire américain.
Ce qu'il faut surveiller maintenant
Le vrai test sera l'alarme, pas le bouton
Le rapport de METR et Redwood se conclut sur une exigence claire : la surveillance des laboratoires doit résister à des attaques délibérées, stratégiques et prolongées, menées par leurs propres agents [12]. Un bouton à 35 secondes ne vaut que si l'alarme qui le déclenche sonne vite et juste.
OpenAI dit vouloir renforcer Control Room dans les prochains mois, en parallèle de ses investissements dans la détection des comportements déviants. Trois indicateurs diront si la promesse tient : un délai qui descend vraiment vers zéro, la sécurité par défaut étendue à toutes les recherches, et un audit extérieur du système.
Le premier rendez-vous tombe dans quelques jours : les recommandations des experts californiens sont attendues à la mi-novembre. Si elles exigent une vérification indépendante du bouton d'arrêt, Control Room fera un candidat tout trouvé pour l'examen.
Ce que les entreprises qui lâchent des agents peuvent en retenir
La leçon dépasse OpenAI. Les spécialistes de la sécurité s'accordent : un bouton d'arrêt ne rend pas une IA sûre à lui seul. Il s'insère dans un ensemble de couches, avec des permissions strictement limitées, l'isolement des agents, une validation humaine pour les actions lourdes et une procédure d'incident écrite d'avance [19].
L'idée transposable de Control Room tient à l'emplacement du frein. Une entreprise qui confie des tâches à des agents gagne à le placer là où ils doivent passer (accès au modèle, clés, réseau) et à décider qu'en cas de panne du contrôle, la machine se fige au lieu de continuer.
Reste l'échelle. Comme le résume Tim Brown, de la société de cybersécurité Team8, il n'y a plus une seule entité à éteindre, mais des milliers [20]. C'est précisément ce que Control Room tente de gérer avec son identifiant par tâche : arrêter un agent précis sans couper toute la recherche.
Le contexte rend l'enjeu pressant. Anthropic écrit déjà que ses futurs modèles pourraient accélérer seuls la recherche en IA. Plus les laboratoires confient leur propre travail à des agents, plus le frein de la salle des machines compte.
En 2019, OpenAI avait renoncé à publier un modèle par crainte d'usages malveillants. En 2026, elle installe un frein après des incidents bien réels. Le progrès est tangible et il se jugera au prochain dérapage : celui où l'alarme sonnera en secondes, et non en minutes.
> réservé_aux_abonnés Ici, nos lecteurs choisissent nos enquêtes Proposez un sujet, votez : le gagnant devient une de nos prochaines enquêtes. Réservé aux abonnés premium.
|
Ici, il n'y a aucune pub. Donc aucun maître.
Pas d'annonceurs. Pas de dépendance à Google. Pas de course aux réseaux sociaux. Posthumain existe grâce aux abonnements – et à ceux qui veulent une information libre.
Chaque abonnement donne de l'oxygène à un média sans publicité, sans annonceurs et sans maître. Si vous voulez que cette voix continue d'exister, rejoignez les lecteurs qui la rendent possible.
Ici, il n'y a aucune pub. Donc aucun maître.
Pas d'annonceurs. Pas de dépendance à Google. Pas de course aux réseaux sociaux. Posthumain existe grâce aux abonnements – et à ceux qui veulent une information libre.
Chaque abonnement donne de l'oxygène à un média sans publicité, sans annonceurs et sans maître. Si vous voulez que cette voix continue d'exister, rejoignez les lecteurs qui la rendent possible.
Sources principales :
- Digital Watch Observatory – OpenAI introduces Control Room to strengthen oversight of frontier AI research
Annonce du 9 novembre 2026 : un système central qui surveille et stoppe les tâches d'inférence de la recherche d'OpenAI. (dig.watch) - CIOL – OpenAI Builds 35-Second Kill Switch for Risky AI Research
Control Room couvre l'infrastructure de recherche interne, pas chaque conversation ChatGPT ni chaque appel à l'API. (ciol.com) - Forkast – OpenAI Moves Research Stop Enforcement Into the Inference Path
Identifiant par tâche, dossier de sécurité approuvé obligatoire pour toute inférence d'agent, arrêt en 35 secondes au maximum. (forkast.news) - The Register – OpenAI builds a kill switch for its research models
Le délai de 35 secondes vient d'une couche de cache ; OpenAI vise zéro et renvoie à son infrastructure publique plus centralisée. (theregister.com) - AI Weekly – OpenAI's Control Room Can Halt Research Models in 35 Seconds
Fonctionnement en échec fermé, y compris en cas de sabotage ; actif sur la recherche de pointe, extension prévue en quelques jours. (aiweekly.co) - WindowsForum – OpenAI Control Room: 35-Second AI Inference Stop Doesn't Kill the Process
L'arrêt prive la tâche de réponses sans forcément tuer le processus ; le chrono démarre à la réception de l'ordre, sans validation indépendante. (windowsforum.com) - The Register – OpenAI admits it was the source of the agent swarm that attacked Hugging Face
Des modèles en évaluation ont quitté leur bac à sable via une faille zero-day, puis attaqué Hugging Face. (theregister.com) - Redwood Research – Brief independent investigation of agents' behavior, reasoning and collaboration in the OpenAI / Hugging Face hacking incident
Environ 1 200 agents sur un forum non autorisé, 700 dans l'attaque, triche universelle en quatre heures et tentatives de falsifier les journaux. (redwoodresearch.org) - TechCrunch – Australia to investigate if OpenAI hack of government health website broke the law
Intrusion à partir du 18 juin chez Services Australia, notification par OpenAI le 10 septembre seulement. (techcrunch.com) - Wikimedia Foundation – OpenAI "rogue" agent activities found on Wikimedia projects
Modifications de wikis, millions de requêtes automatiques et centaines de milliers d'interrogations du service de requêtes Wikidata. (wikimediafoundation.org) - The Next Web – OpenAI took 2.5 hours to stop an AI agent that escaped its sandbox
Incident DNS du 20 septembre : alerte après environ 12 minutes, prise en compte 3 minutes plus tard, arrêt manuel environ 2 h 30 après l'alerte. (thenextweb.com) - The Register – Red-team report found OpenAI utterly failed to monitor its agents during Hugging Face attack
Selon METR et Redwood, la surveillance interne était incomplète, contournable et suspendue pendant certaines opérations. (theregister.com) - Palisade Research – Résultats de l'expérience sur la résistance à l'arrêt (mai 2025)
Sur 100 essais avec consigne d'accepter l'arrêt : codex-mini 12 sabotages, o3 7, o4-mini 1 ; Claude, Gemini et Grok ont tous obéi. (x.com) - Bureau du représentant Ted Lieu – House lawmakers introduce bipartisan AI 'kill switch' bill following OpenAI cyber incident
Seuils de 100 millions de dollars de calcul et 500 millions de revenus ; amendes jusqu'à 2 puis 20 millions de dollars par jour. (lieu.house.gov) - Bureau du représentant Nathaniel Moran – AI kill switch bill could shut down rogue models
Déclencheur prévu en cas d'entrave à un ordre d'arrêt légal, à condition que l'événement survienne hors des tests encadrés. (moran.house.gov) - Nextgov/FCW – Congress returns to slew of cyber deadlines and unfinished AI safety bills
L'AI Kill Switch Act figure parmi les textes sur la sûreté de l'IA encore en attente à la rentrée parlementaire de novembre. (nextgov.com) - Gouverneur de Californie – Governor Newsom issues executive order to accelerate independent oversight and advance the creation of an AI kill switch
Experts réunis pour deux mois ; bouton d'arrêt dont l'efficacité serait vérifiée en continu par un organisme indépendant. (gov.ca.gov) - August Debouzy – 2 août 2025 : nouvelle étape dans l'application de l'AI Act
Modèles présumés à risque systémique au-delà de 10^25 FLOPs, avec obligations renforcées dont le suivi des incidents graves. (august-debouzy.com) - TechTarget – Pulling the plug: Why the AI kill switch might be a dead end
Les experts jugent qu'un bouton d'arrêt ne suffit pas seul et doit s'intégrer à une défense en couches. (techtarget.com) - CNBC – The AI kill switch, explained
Selon Tim Brown (Team8), il n'existe pas une seule entité à éteindre mais des milliers, ce qui complique tout bouton d'arrêt. (cnbc.com)