Des supermarchés français sabotés par l'Iran ? Paris dénonce une cyberattaque inédite
Le 9 novembre, la France a officiellement accusé une unité des Gardiens de la révolution iraniens d'avoir fait chauffer à distance les frigos de 700 supermarchés. Les preuves, les limites et ce que les commerces peuvent faire.
Dans la nuit du 11 au 12 octobre, les chambres froides de centaines de supermarchés français se sont mises à chauffer. Au petit matin, yaourts, viande et surgelés partaient à la benne et plusieurs magasins avaient pris feu. Le responsable se trouvait à des milliers de kilomètres, derrière un écran.
Lundi 9 novembre, la France a nommé le coupable : Shahid Kaveh, une unité cyber du Corps des Gardiens de la révolution islamique (CGRI, l'armée idéologique du régime iranien). Le Centre de coordination des crises cyber (C4) parle d'une attaque inédite par son ampleur et par son agressivité [1].
Cet article porte sur la vague d'octobre en France, la seule que Paris attribue officiellement à Téhéran. La seconde vague du 2 novembre, qui a touché d'autres pays européens et des banques de sang françaises, reste un dossier distinct à ce stade. Reste à comprendre comment une armée étrangère a pu avoir la main sur nos frigos.
Dans cet article :
- Une nuit, 700 magasins : comment les frigos sont devenus des fours
- Pourquoi Paris parle d'une première : du sabotage pur, sur le sol français
- Farsi, adresses IP, propagande : les indices qui désignent Téhéran
- Le vrai scandale : des frigos de supermarché ouverts à tous sur Internet
- Commerces, pharmacies : ce qu'on peut faire maintenant et ce qu'il faut surveiller
Une nuit, 700 magasins : comment les frigos sont devenus des fours
Selon le ministère de l'Europe et des Affaires étrangères (le Quai d'Orsay), les attaquants ont visé des contrôleurs de réfrigération installés dans plus de 700 sites de la grande distribution [2]. La déclaration officielle évoque des dégâts matériels considérables, des départs d'incendie et des pertes alimentaires estimées à plusieurs dizaines de millions d'euros.
Un contrôleur de réfrigération est le boîtier qui pilote le froid d'un magasin : température des vitrines, cycles de dégivrage, alarmes. Les appareils visés venaient surtout du fabricant danois Danfoss (gammes AK-SM et AK-SC), mais aussi de Copeland et de sa marque Dixell. Ils disposent d'une page d'administration web pour que les frigoristes interviennent à distance.
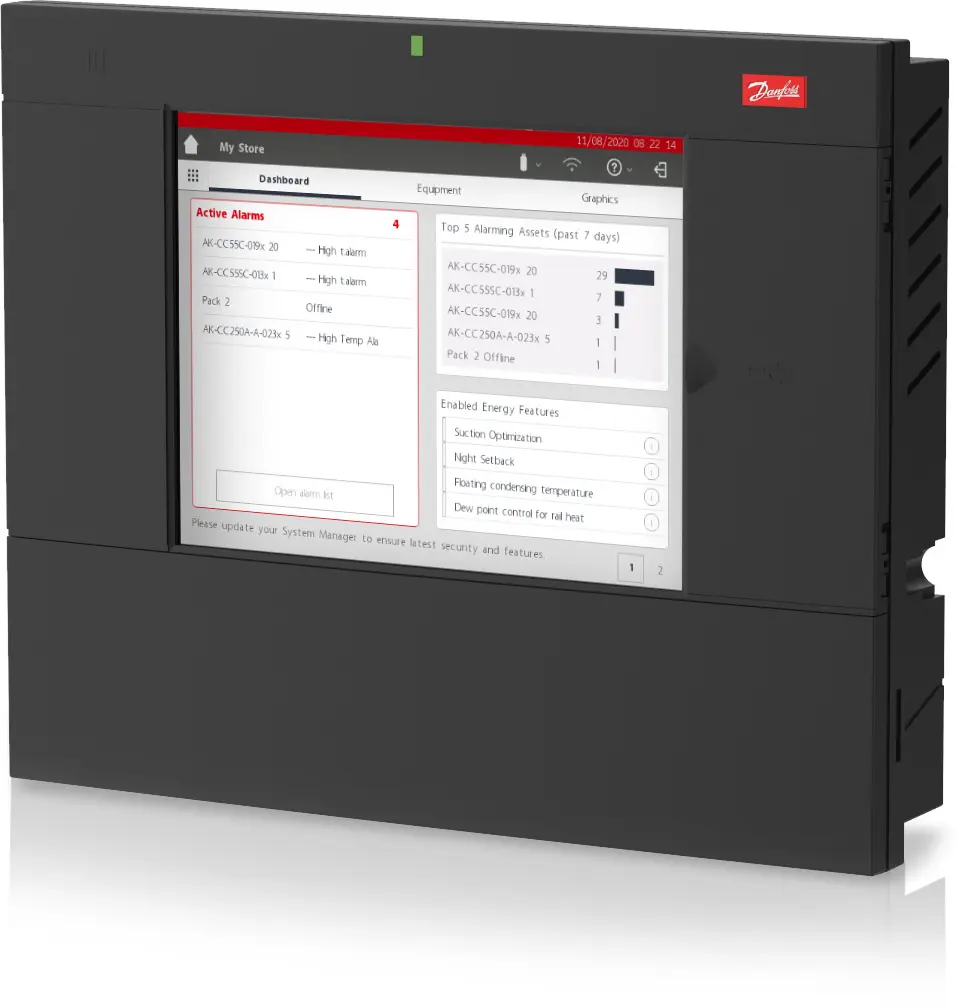
La méthode tient en deux gestes. D'après le parquet de Paris, les pirates ont lancé des dégivrages sans limite de durée et coupé les alertes de sécurité des sondes de température [3]. Le C4 recense au moins quinze départs de feu ; le parquet, lui, en compte une vingtaine.
Dans certaines vitrines, la température est montée jusqu'à 50 °C. Le quotidien Le Monde a aussi rapporté que les attaquants avaient allongé le dégivrage de certains congélateurs et chambres froides d'une heure à huit heures, pour retarder le déclenchement des alarmes [4].
Système U, Intermarché, E.Leclerc : les sites touchés appartiennent aux plus grandes enseignes du pays [5]. L'arme utilisée était une fonction normale de l'appareil, le dégivrage, poussée jusqu'à l'absurde.
Un dégivrage sert d'ordinaire à faire fondre le givre pendant quelques minutes. Réglé sans fin et sans alarme, il transforme un meuble frigorifique en four à basse température. Personne n'a eu besoin de forcer une serrure.
Pourquoi Paris parle d'une première : du sabotage pur, sur le sol français
La plupart des cyberattaques qui frappent la France ont un mobile lisible : extorquer une rançon, voler des données, espionner. Celle d'octobre visait la destruction physique : des stocks perdus, des meubles brûlés et rien à revendre ensuite.
✊ Posthumain n'existe que grâce aux abonnements.
Aucun algorithme. Aucune pub.
❤️ Soutenez-nous aujourd'hui et accédez immédiatement à tous les articles Premium.
D'où le mot « première ». Le Quai d'Orsay décrit l'opération comme la première campagne cyberoffensive menée uniquement à des fins de sabotage sur le territoire national, selon la traduction de sa déclaration publiée par The Register [6].
Le texte officiel ne mâche pas ses mots. Il qualifie ces attaques d'« atteinte majeure aux intérêts de la Nation et à la sécurité des Françaises et des Français » et les juge contraires au droit international [2].
Téhéran n'en serait pas à son coup d'essai. Le C4 impute à deux unités du CGRI, Shahid Shoostari et Shahid Kaveh, des attaques depuis 2020 au moins, dont l'une contre Charlie Hebdo en 2023 et une autre contre une entreprise française d'affichage vidéo liée aux Jeux de Paris 2024 [1].
Le sabotage d'installations n'était pas inconnu non plus. L'ANSSI (Agence nationale de la sécurité des systèmes d'information, le pompier numérique de l'État) avait déjà relevé, deux années de suite, des tentatives contre de petites centrales hydroélectriques en France [7]. Aucune n'avait atteint cette échelle.
Nommer un État reste un geste rare. Jean-Noël Barrot, le ministre des Affaires étrangères, l'avait fait en avril 2025 contre le renseignement militaire russe (GRU) et son groupe APT28, une première visant ce service [8].
Voler un fichier et faire brûler un magasin relèvent de deux mondes différents. Avec cette affaire, la France affirme publiquement qu'un adversaire a franchi la ligne entre les deux.
Farsi, adresses IP, propagande : les indices qui désignent Téhéran
L'attribution vient du C4, une instance interministérielle qui réunit l'ANSSI, le Commandement de la cyberdéfense, la Direction générale de l'armement, la DGSE et la DGSI (les services de renseignement extérieur et intérieur). Shahid Kaveh dépend, selon lui, du centre électronique et cyber du CGRI.
Pour remonter jusqu'à l'unité, l'ANSSI cite des caractéristiques d'infrastructure, des outils qui servent de signature et le relais de l'attaque par un organe de propagande lié au groupe. Le parquet de Paris a requis des mandats d'arrêt internationaux contre plusieurs de ses membres [9].
L'enquête judiciaire, confiée à l'Office anti-cybercriminalité et à la DGSI, a aussi relevé l'usage du persan (le farsi) et des adresses IP menant à des appareils situés en Iran [3].
Shahid Kaveh est mieux connu sous un masque de « hacktivistes » : CyberAv3ngers. Des analystes privés soupçonnent ce groupe d'avoir visé plus de 100 réseaux d'eau exposés sur Internet aux États-Unis en juillet, sans attribution officielle de Washington [6].
Une prudence s'impose : il s'agit d'une attribution gouvernementale et non d'un jugement. Sollicitée par Reuters, la mission iranienne à l'ONU n'a pas répondu. La vague du 2 novembre a été revendiquée par le groupe prorusse NoName057(16) et aucune source officielle ne la relie à l'Iran [8].
Paris a donc choisi de parler fort sur le dossier qu'il estime solide, et de se taire sur celui qu'il ne peut pas encore trancher.
Le vrai scandale : des frigos de supermarché ouverts à tous sur Internet
Auditionné au Sénat le 21 octobre, le directeur général de l'ANSSI, Vincent Strubel, a expliqué que l'attaque avait profité de « défauts de sécurisation élémentaires » : des équipements frigorifiques exposés directement sur Internet et protégés par des mots de passe peu fiables [10].
Le plus rageant, c'est que la règle existe depuis longtemps. L'ANSSI publie depuis 2014 un guide de sécurisation des systèmes industriels dont la toute première recommandation est de ne pas les exposer sur Internet. De l'aveu de son patron, elle n'est pas systématiquement respectée [11].
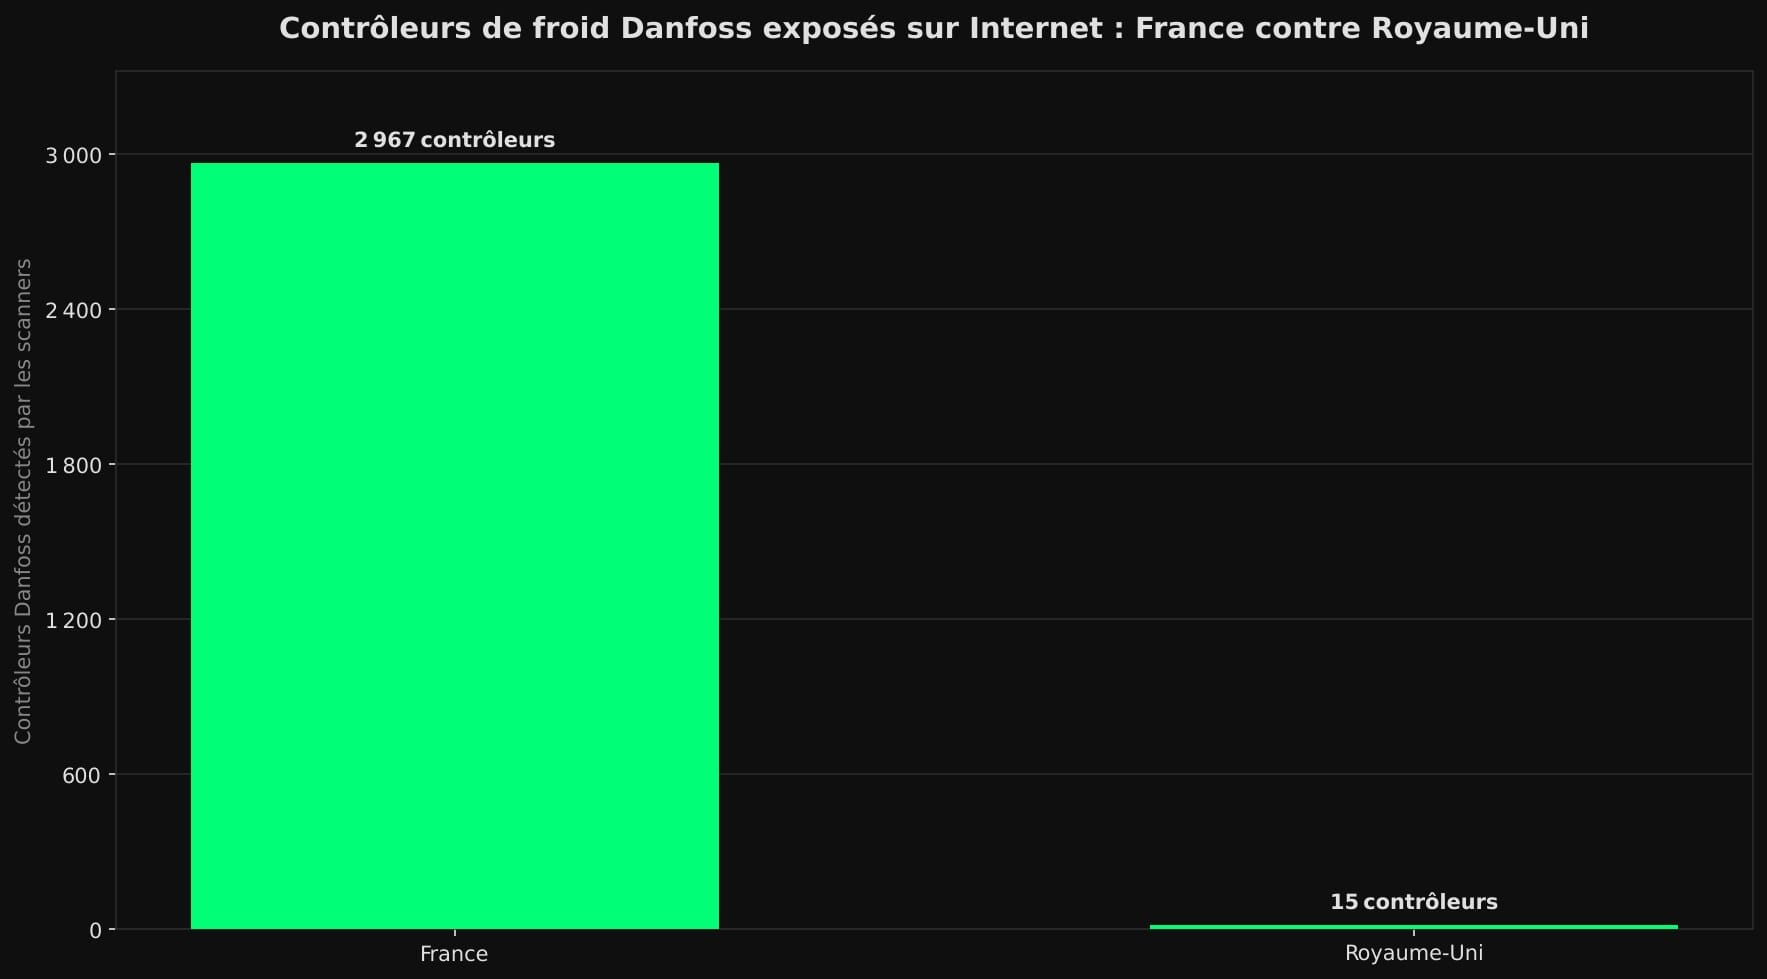
Pourquoi la France plutôt qu'un autre pays ? Selon la société britannique UK Cyber Defence, les scanners publics voient environ 5 000 contrôleurs Danfoss en ligne dans le monde, dont quelque 2 967 en France, contre 15 au Royaume-Uni [12]. Les décomptes varient selon les outils, mais l'écart est écrasant.
Des chercheurs avaient pourtant publié des failles dans ces appareils au cours des deux années précédentes. Selon l'ANSSI, ces failles-là n'ont pas servi : les attaquants sont entrés par la grande porte. L'agence reconnaît aussi n'avoir aujourd'hui aucun moyen de contraindre les supermarchés [13].
Vincent Strubel a rappelé que les mêmes équipements servent dans la santé, des laboratoires jusqu'aux pharmacies qui stockent des vaccins. Le problème dépasse d'ailleurs le froid : des appareils connectés bon marché peuplent Internet, comme le montrait notre article sur les IA capables de se recopier sur des box TV.
Le second coup est tombé le 2 novembre. Plus de 115 magasins ont été touchés en Belgique, aux Pays-Bas, en Suède, au Luxembourg, en Irlande et en Estonie, et l'Établissement français du sang (EFS) a vu son prestataire du froid visé [14]. Ses produits ont été déplacés ou sécurisés à temps.
Dans les chambres froides de plasma, les pirates avaient programmé 110 °C au lieu des −30 °C habituels, selon la presse locale. En Suède, la chaîne Coop a coupé d'Internet ses magasins touchés et basculé leur réfrigération sur la 5G [15].
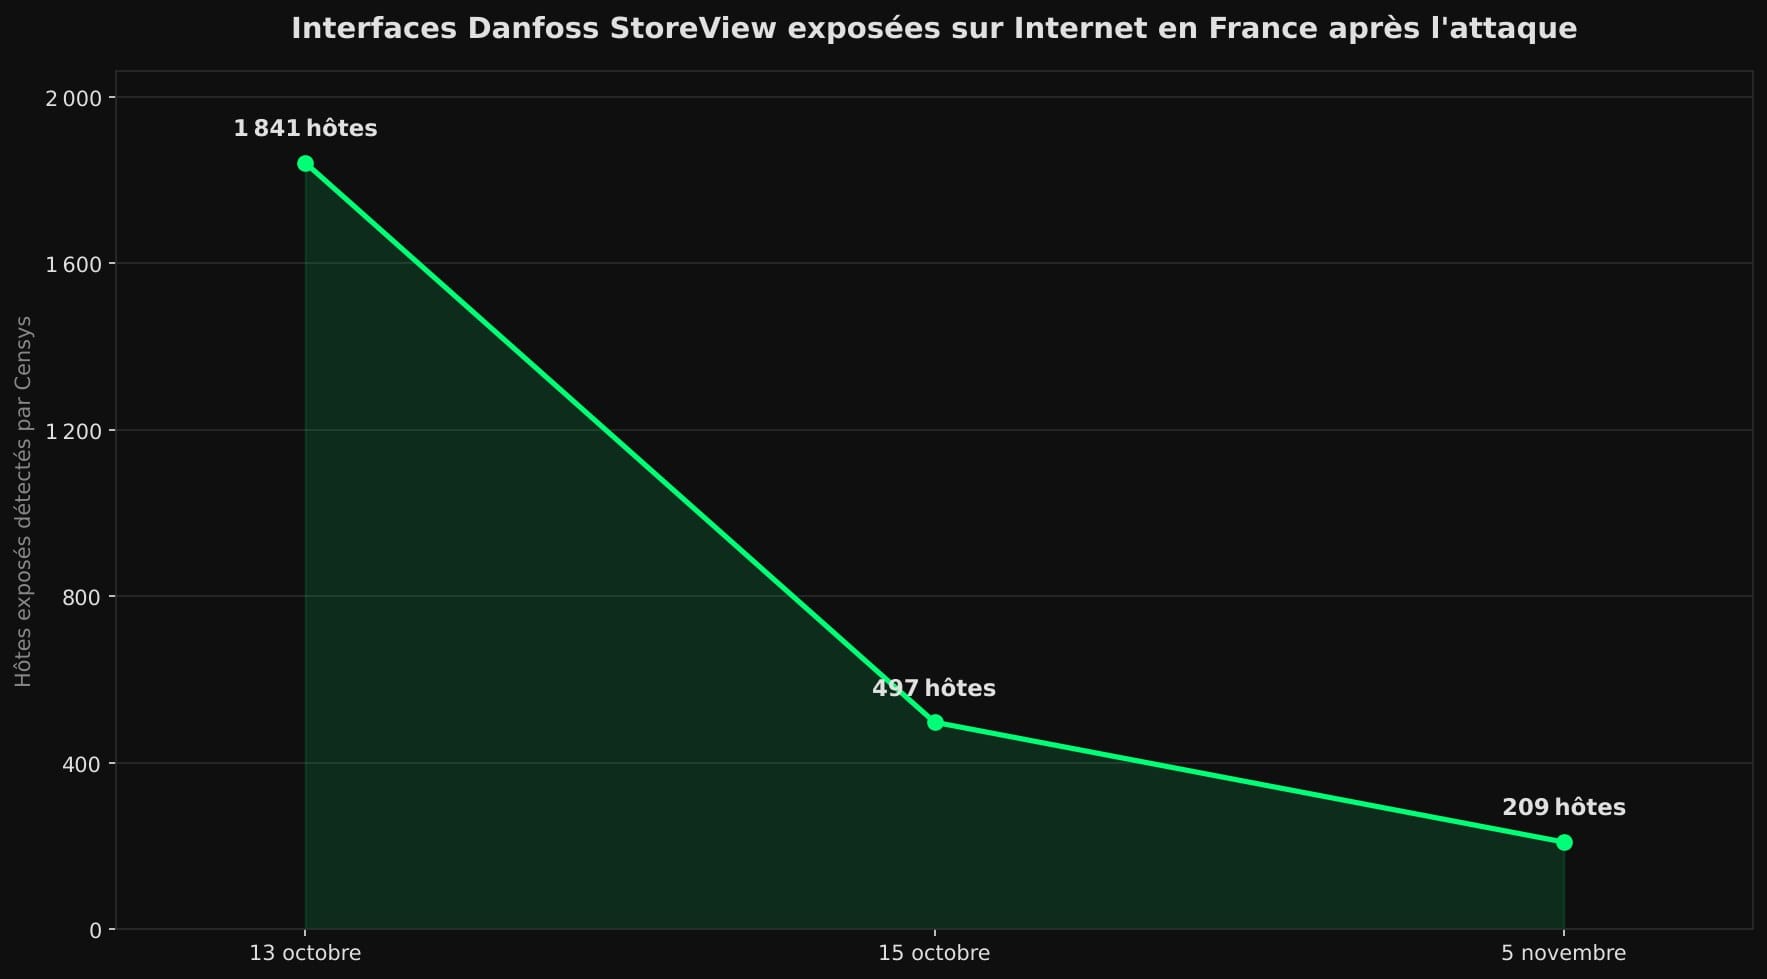
Les exploitants français, eux, ont débranché en catastrophe. Le moteur de recherche d'appareils connectés Censys a vu les interfaces Danfoss StoreView exposées en France passer de 1 841 à 497 entre le 13 et le 15 octobre, puis à 209 le 5 novembre [16].
Commerces, pharmacies : ce qu'on peut faire maintenant et ce qu'il faut surveiller
Si vous gérez un commerce, une pharmacie, un restaurant ou un entrepôt dont le froid se pilote à distance, cette affaire vous concerne. Les attaquants ont frappé là où les portes étaient ouvertes : la France concentrait le plus grand parc de contrôleurs Danfoss exposés au monde.
Couper le chemin public vers les machines
L'alerte du CERT-FR (l'équipe de réponse aux incidents de l'ANSSI) est nette : retirer d'Internet ces contrôleurs et tout appareil à adresse IP publique, vérifier toute la configuration, plages de dégivrage comprises, mettre à jour le logiciel interne et changer les mots de passe par défaut [17].
L'accès à distance ne revient ensuite que par un VPN sécurisé, un canal chiffré réservé aux personnes autorisées. Filtrer les connexions par adresse IP ne dépanne qu'en urgence. Et un appareil déjà compromis qui reste exposé sera compromis à nouveau : la remise à zéro ne suffit pas.
Poser trois questions à son frigoriste
Le froid est souvent confié à un prestataire, et l'accès à distance passe par lui. À l'EFS, c'est justement le prestataire qui a été visé. Trois questions suffisent pour commencer : qui peut se connecter, et depuis où ? Les mots de passe d'usine ont-ils été changés ? L'appareil reçoit-il encore des mises à jour ?
La deuxième question n'a rien de théorique. Danfoss a indiqué que des systèmes néerlandais touchés en novembre utilisaient encore des mots de passe par défaut, des semaines après l'avertissement adressé aux clients [18].
La troisième non plus : une partie des contrôleurs touchés en octobre étaient des modèles en fin de vie, que Danfoss ne met plus à jour. Ceux-là se remplacent, ou s'isolent du réseau pour de bon.
Garder une alarme qui ne dépend pas de la machine piratée
Les pirates ont coupé les alertes des contrôleurs eux-mêmes. La parade consiste à doubler la surveillance avec une sonde de température indépendante, reliée à son propre canal d'alerte, qui ne passe pas par le boîtier attaqué.
C'est ce qui a protégé l'EFS en novembre : ses systèmes de surveillance ont repéré la hausse de température et le personnel a mis le plasma à l'abri. Une alarme séparée a fait la différence entre une nuit agitée et des stocks perdus.
Côté diplomatie : ce qu'il faut surveiller
Jean-Noël Barrot assure que Paris n'exclut rien, y compris des mesures non publiques, pour dissuader quiconque serait tenté de recommencer, en Iran ou ailleurs [19]. L'ambassadeur iranien a été convoqué et la France réclame des sanctions européennes.
Le terrain est préparé : en mars 2026, l'Union européenne avait déjà sanctionné l'entité iranienne Emmenet Pasargad pour son rôle dans des cyberattaques iraniennes contre les intérêts français, rappelle la déclaration du Quai d'Orsay.
À suivre aussi : les enquêtes des autres pays frappés le 2 novembre. Si elles mènent au même nom, l'affaire des frigos deviendra un dossier européen. Si elles mènent ailleurs, elles rappelleront qu'une porte laissée ouverte attire tous les visiteurs.
La France sait désormais nommer ses agresseurs et c'est un vrai progrès. Mais la meilleure dissuasion reste un frigo qui refuse l'accès aux inconnus.
> réservé_aux_abonnés Ici, nos lecteurs choisissent nos enquêtes Proposez un sujet, votez : le gagnant devient une de nos prochaines enquêtes. Réservé aux abonnés premium.
|
Ici, il n'y a aucune pub. Donc aucun maître.
Pas d'annonceurs. Pas de dépendance à Google. Pas de course aux réseaux sociaux. Posthumain existe grâce aux abonnements – et à ceux qui veulent une information libre.
Chaque abonnement donne de l'oxygène à un média sans publicité, sans annonceurs et sans maître. Si vous voulez que cette voix continue d'exister, rejoignez les lecteurs qui la rendent possible.
Ici, il n'y a aucune pub. Donc aucun maître.
Pas d'annonceurs. Pas de dépendance à Google. Pas de course aux réseaux sociaux. Posthumain existe grâce aux abonnements – et à ceux qui veulent une information libre.
Chaque abonnement donne de l'oxygène à un média sans publicité, sans annonceurs et sans maître. Si vous voulez que cette voix continue d'exister, rejoignez les lecteurs qui la rendent possible.
Sources principales :
- CERT-FR (ANSSI) – Activités cyber offensives ciblant la France menées par des acteurs iraniens liés au CGRI (CERTFR-2026-CTI-009)
Le C4 impute aux unités Shahid Shoostari et Shahid Kaveh l'attaque « inédite » des 11 et 12 octobre et d'autres attaques depuis au moins 2020. (cert.cyber.gouv.fr) - Ministère de l'Europe et des Affaires étrangères – Déclaration d'attribution à l'Iran de cyberattaques visant la France
Plus de 700 sites visés, départs d'incendie et pertes estimées à plusieurs dizaines de millions d'euros ; sanctions européennes de mars 2026 contre Emmenet Pasargad. (diplomatie.gouv.fr) - The Hacker News – France Blames Iran for Sabotage Attack on Refrigeration Controllers at About 700 Retail Sites
Dégivrages sans limite, alertes coupées, au moins 15 incendies selon le C4, une vingtaine selon le parquet, usage du persan et d'adresses IP iraniennes. (thehackernews.com) - TIME – 'Unprecedented' Cyberattack Targets French Supermarket Fridges
Températures réglées à 50 °C et, selon Le Monde, dégivrage allongé d'une à huit heures pour retarder les alarmes. (time.com) - franceinfo – La France accuse l'Iran de la cyberattaque contre des frigos de supermarchés
Environ 700 sites touchés, appartenant notamment à Système U, Intermarché et E.Leclerc ; enquête du parquet de Paris visant une unité du CGRI. (franceinfo.fr) - The Register – France blames Iran for supermarket hack meltdowns
Le Quai d'Orsay parle de la première campagne cyberoffensive de pur sabotage sur le sol national ; lien avec CyberAv3ngers et les attaques de juillet contre plus de 100 réseaux d'eau américains. (theregister.com) - L'Usine Digitale – « Une première en France, par son ampleur et la nature de ses cibles » : Paris attribue à l'Iran le sabotage des frigos de supermarchés
Au moins quinze départs de feu, seconde salve contre des équipements Dixell incluse dans l'attribution, tentatives de sabotage de petites centrales hydroélectriques. (usine-digitale.fr) - Tech Times – France Blames Iran Guards Unit for Supermarket Freezer Cyberattack on About 700 Stores
Attribution gouvernementale et non judiciaire, silence de la mission iranienne à l'ONU, revendication de la vague de novembre par NoName057(16), précédent du GRU en 2025. (techtimes.com) - ANSSI – Campagnes de déstabilisation et sabotage menées à l'encontre des intérêts français par la République islamique d'Iran
Indices d'attribution (infrastructure, outils signants, relais par un organe de propagande) et mandats d'arrêt internationaux requis par le parquet. (cyber.gouv.fr) - Public Sénat – « Des défauts de sécurisation élémentaire et des mots de passe faibles » ont permis la cyberattaque contre les frigos de supermarchés
Audition de Vincent Strubel le 21 octobre : équipements exposés sur Internet, mots de passe faibles, risque pour le secteur de la santé. (publicsenat.fr) - IT for Business – Après les frigos piratés, le risque cyber industriel change d'échelle
Le guide de l'ANSSI publié depuis 2014 recommande d'abord de ne pas exposer les systèmes industriels sur Internet. (itforbusiness.fr) - UK Cyber Defence – Britain's exposed controllers: a UK exposure report after the French fridge attack
Environ 5 000 contrôleurs Danfoss visibles en ligne dans le monde, dont quelque 2 967 en France contre 15 au Royaume-Uni (octobre 2026). (cyber-defence.io) - ICI – La cyberattaque des frigos de supermarchés en France liée à des « défauts de sécurisation élémentaire », selon l'Anssi
Les failles publiées par des chercheurs n'ont pas été exploitées, et l'ANSSI n'a pas de moyen de contraindre les supermarchés. (ici.fr) - BleepingComputer – Cyberattack disrupts blood storage refrigeration systems in France
L'EFS touché le 2 novembre via son prestataire du froid ; seconde vague sur plus de 115 magasins dans six pays européens. (bleepingcomputer.com) - The National – Blood banks among victims of European cyber attacks
Frigos de plasma programmés à 110 °C au lieu de −30 °C ; la chaîne suédoise Co-op déconnecte ses magasins et passe à la 5G. (thenationalnews.com) - Censys – European Refrigeration Controller Exposure: A Second Attack Wave
Interfaces Danfoss StoreView exposées en France : 1 841 hôtes, puis 497 entre le 13 et le 15 octobre, puis 209 au 5 novembre 2026. (censys.com) - Red Tiger Security – CERT-FR Warns of Active Campaign Against Internet-Exposed Refrigeration Controllers
Synthèse des recommandations de l'alerte CERTFR-2026-ALE-012 : fin de l'exposition, accès par VPN, vérification des dégivrages, durcissement et mots de passe. (redtigersecurity.com) - Forbes – AI Cyberattacks Are A Real And Present Danger
Selon Danfoss, des systèmes néerlandais touchés en novembre gardaient leurs mots de passe par défaut des semaines après l'alerte. (forbes.com) - The Local – France vows tough response to freezer cyberattack blamed on Iran
Jean-Noël Barrot n'exclut aucune mesure, y compris non publique, pour dissuader toute nouvelle attaque. (thelocal.fr)