22 000 qubits pour casser votre chiffrement bancaire : l'échéance se rapproche
Une start-up française estime qu'une machine de 22 593 qubits casserait en trois jours le chiffrement RSA qui protège banques et e-mails. Personne ne sait encore la construire, mais les calendriers officiels n'ont plus aucune marge.
En 2019, casser sur le papier le chiffrement qui protège votre compte en ligne demandait 20 millions de qubits. Le jeudi 29 octobre, une start-up franco-américaine a ramené ce chiffre à 22 593. Aucune machine de ce genre n'existe encore, mais la distance entre la théorie et l'atelier vient de se réduire d'un coup.
Alice & Bob (une jeune entreprise fondée à Paris en 2020, également installée à Boston, qui construit des ordinateurs quantiques à base de « qubits-chats ») s'attaque à RSA-2048, la serrure mathématique qui verrouille une bonne partie d'internet. Il s'agit d'une estimation théorique, publiée par un fabricant sur sa propre architecture, et non d'une attaque réussie.
Ce qui change, c'est le calendrier. Les régulateurs demandent déjà d'abandonner RSA entre 2030 et 2035, et l'entreprise situe au début des années 2030 le moment où ses machines rattraperont ses calculs. Entre les deux, la marge devient nulle. Voici ce que dit vraiment l'étude, ce qu'elle suppose et ce que vous pouvez en faire.
Dans cet article :
- De 20 millions à 22 593 qubits : comment le seuil a fondu
- Le piège : un qubit qui ne doit pas flancher pendant un siècle
- 2030, 2035 : les calendriers officiels n'ont plus de marge
- Votre banque, vos données, vos bitcoins : ce qui est vraiment exposé
- La stratégie Posthumain : protéger ce qui doit rester secret après 2035
De 20 millions à 22 593 qubits : comment le seuil a fondu
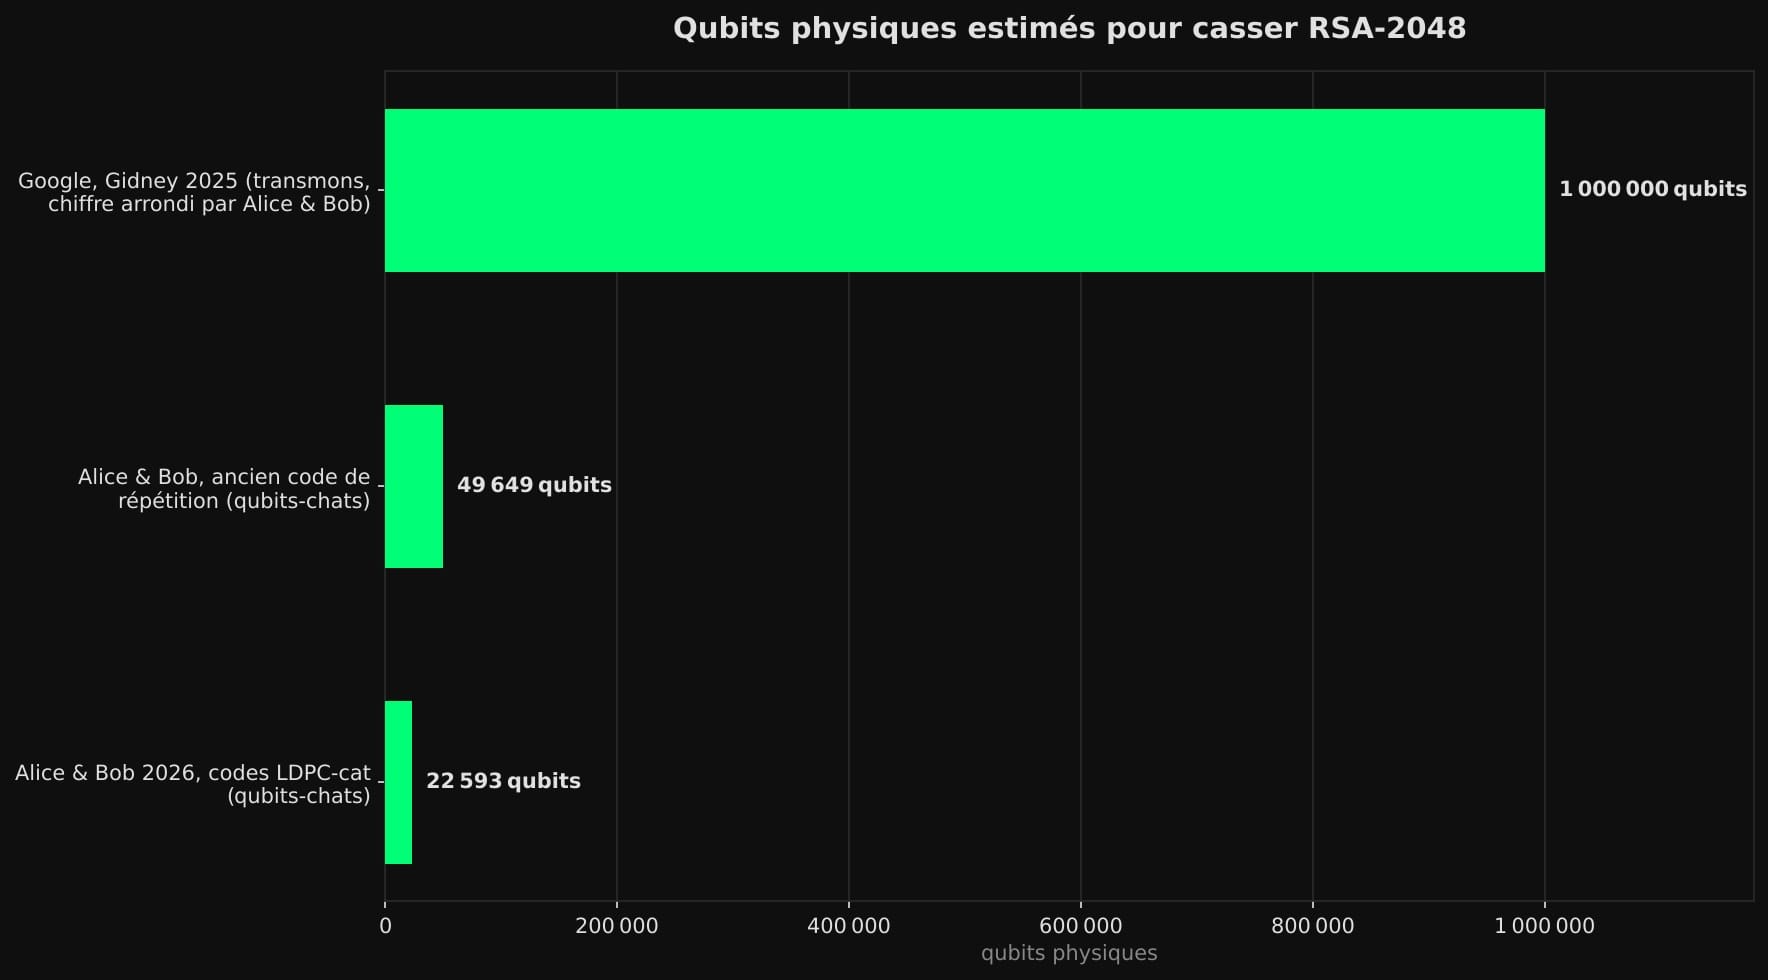
L'étude fait 122 pages et a été déposée sur l'archive de cryptologie IACR ePrint. Ses dix auteurs, presque tous chercheurs chez Alice & Bob, épaulés par un cryptographe de l'Inria, concluent que factoriser une clé RSA-2048 demanderait 22 593 qubits physiques pendant 3,14 jours [1].
Petit rappel du mécanisme. RSA repose sur un pari : multiplier deux grands nombres premiers est facile, mais retrouver ces deux facteurs à partir du produit reste quasi impossible pour un ordinateur classique.
L'algorithme de Shor (un programme quantique imaginé en 1994) sait justement faire ce travail inverse, à condition de tourner sur une machine assez grande et assez fiable.
Le qubit est l'unité de calcul de ces machines, l'équivalent quantique du bit. Et le nombre de qubits requis pour casser RSA ne cesse de baisser. En 2019, Craig Gidney (chercheur chez Google Quantum AI) l'évaluait à 20 millions pour huit heures de calcul. En 2025, il est descendu à moins d'un million, pour moins d'une semaine [2].
Alice & Bob affirme faire 40 fois mieux que ce million de qubits, tout en reconnaissant que les deux études ne supposent pas le même matériel. Sur sa propre technologie, le passage à de nouveaux codes correcteurs a plus que divisé par deux la facture, de 49 649 à 22 593 qubits [3].
Tout repose sur ces fameux qubits-chats (un clin d'œil au chat de Schrödinger). Un qubit subit deux sortes d'erreurs : le bit-flip, qui transforme son 0 en 1, et le phase-flip, qui brouille la superposition entre les deux. Le qubit-chat bloque la première famille d'erreurs au niveau du matériel et la correction n'a plus qu'à traquer la seconde.
Les codes LDPC-cat (une méthode de correction d'erreurs plus économe que l'ancien code de répétition) et un additionneur redessiné font le reste. L'étude montre aussi qu'on peut échanger des qubits contre du temps : environ 611 000 qubits-chats casseraient RSA-2048 en 1,25 heure et 21 188 en huit jours [1].
Les courbes elliptiques (l'autre grande famille de chiffrement, qui sécurise Bitcoin, Ethereum et l'établissement des connexions web) tomberaient encore plus vite : 61,8 minutes sur au plus 29 588 qubits. Pour Bitcoin, cette heure dépasse les dix minutes nécessaires à la validation d'un bloc, ce qui laisse hors de portée les transactions en cours.
Le piège : un qubit qui ne doit pas flancher pendant un siècle
Derrière le chiffre vedette se cache une hypothèse majeure : aucun bit-flip pendant tout le calcul. D'après l'analyse de Marin Ivezic sur PostQuantum.com, cela suppose que chaque qubit garde sa valeur pendant environ cent ans. Si l'on tolère un bit-flip par heure, l'addition grimpe à environ 45 000 qubits [4].
✊ Posthumain n'existe que grâce aux abonnements.
Aucun algorithme. Aucune pub.
❤️ Soutenez-nous aujourd'hui et accédez immédiatement à tous les articles Premium.
Or, les meilleurs temps publiés pour un qubit-chat qu'on peut aussi manipuler et mesurer plafonnent à 15 et 22 secondes, chacun mesuré sur un seul qubit. La plus grosse puce sur laquelle Alice & Bob a publié des résultats de correction d'erreurs compte 12 qubits-chats. Entre 12 et 22 593, il reste un gouffre d'ingénierie.
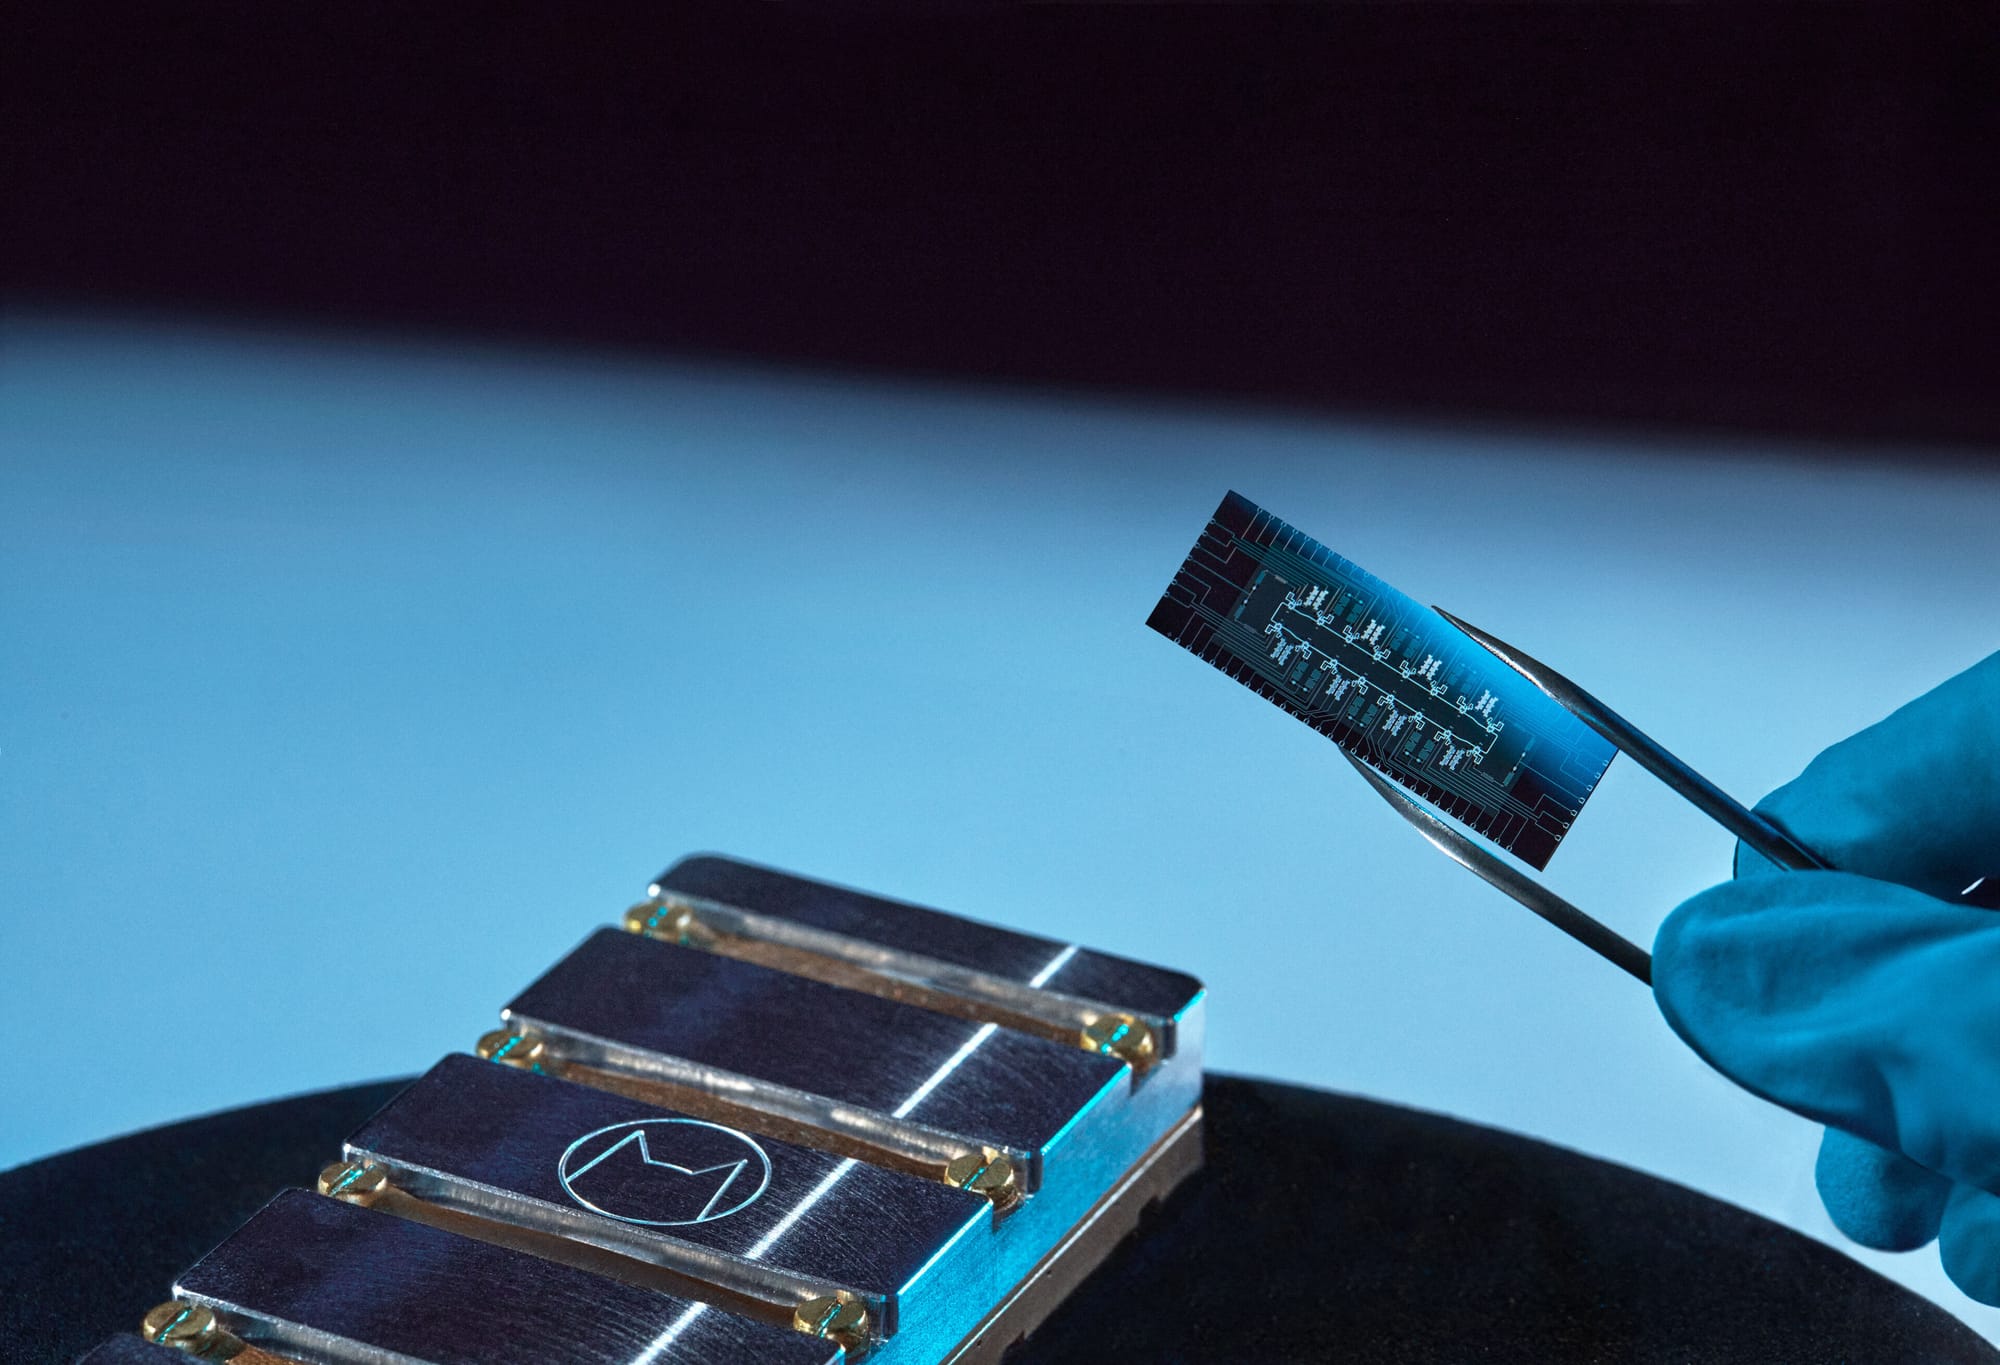
La feuille de route de l'entreprise, publiée fin 2024, vise pour 2030 Graphene : une puce de 100 qubits logiques (des qubits fiables, fabriqués en combinant de nombreux qubits physiques), destinée à des usages industriels [5]. C'est une étape, encore très loin d'une machine capable de casser RSA.
Sous le slogan, le communiqué reste d'ailleurs prudent. Son PDG, Théau Peronnin, assure que l'estimation « changes the paradigm altogether » (change complètement de paradigme). L'entreprise reconnaît pourtant que d'importants défis d'ingénierie demeurent, et attend une convergence entre matériel et besoins au début des années 2030 [3].
Il faut donc lire ce chiffre pour ce qu'il est : un fabricant qui évalue le potentiel de sa propre architecture. Le cryptanalyste Antoine Joux, lauréat du prix Gödel, cité dans le communiqué, y voit malgré tout un travail important pour qui surveille l'arrivée de la menace. Les deux lectures sont vraies en même temps.
2030, 2035 : les calendriers officiels n'ont plus de marge
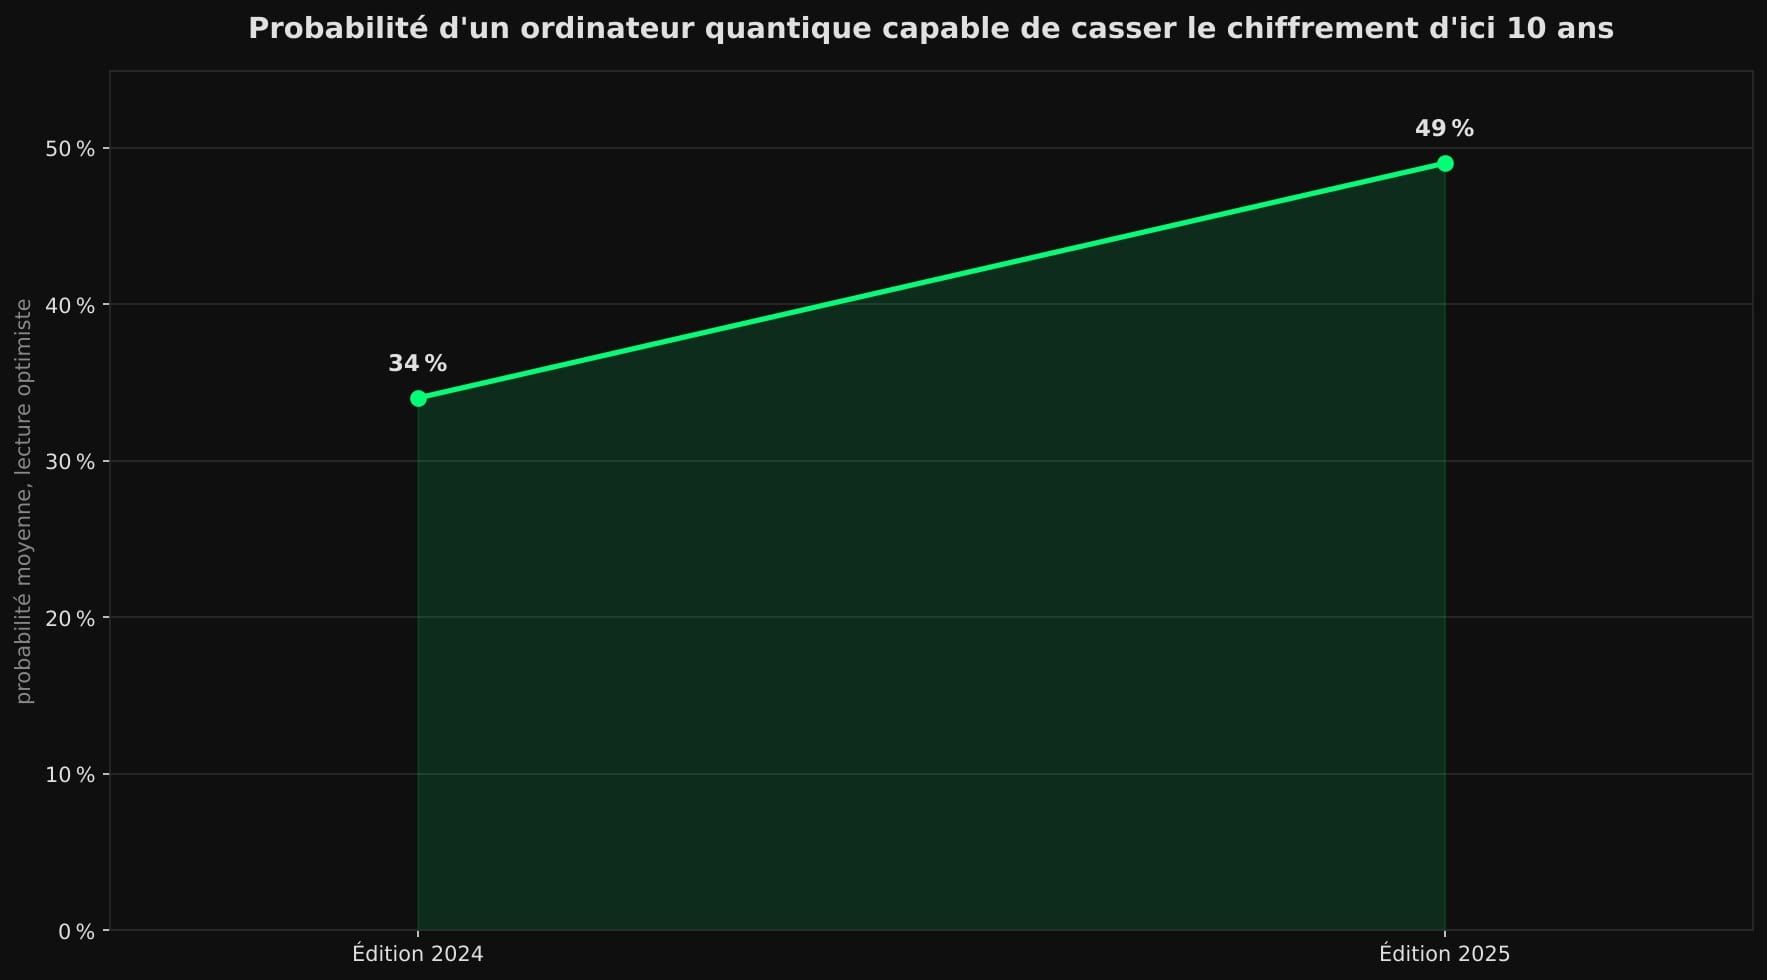
Les experts avancent déjà leurs pendules. Dans l'enquête du Global Risk Institute et d'evolutionQ (26 experts, publiée en mars 2026), la probabilité moyenne d'un ordinateur quantique capable de casser le chiffrement d'ici dix ans va de 28 % à 49 %. La lecture optimiste a bondi de 34 % à 49 % en un an [6].
Les régulateurs, eux, ont déjà fixé leurs dates. Aux États-Unis, le NIST (l'agence fédérale des normes techniques) prévoit dans son calendrier de transition que RSA-2048 soit déprécié après 2030, puis interdit après 2035 dans les systèmes conformes à ses standards [7].
L'Europe suit la même pente. La feuille de route adoptée par les États membres en juin 2025 impose d'engager la transition fin 2026 et de migrer les usages à haut risque fin 2030 au plus tard.
Dès 2027, l'ANSSI (l'agence française de cybersécurité) cessera de qualifier les produits privés de cryptographie post-quantique (des algorithmes conçus pour résister aux machines quantiques) [8].
Et votre banque ? La feuille de route du groupe d'experts cyber du G7, relayée par l'ACPR (l'autorité qui supervise les banques et les assureurs français), demande que les systèmes critiques du secteur financier soient migrés d'ici 2030 à 2032 et tous les autres d'ici 2035 [9].
Mettez ces dates face à celle d'Alice & Bob. Si la start-up voit juste, les premières machines dangereuses pourraient arriver au moment même où banques et administrations terminent leur déménagement.
La course aux machines fiables s'accélère partout, comme le montre notre article sur IBM et le défi de la DARPA, et chaque année de retard se paiera en données exposées.
Votre banque, vos données, vos bitcoins : ce qui est vraiment exposé
La menace a un nom : « récolter maintenant, déchiffrer plus tard ». Un attaquant enregistre aujourd'hui des échanges chiffrés et attend la machine qui les ouvrira.
Dans deux rapports publiés le 7 octobre, Europol juge ce risque surtout pertinent pour les informations qui doivent rester secrètes des années, mais n'a trouvé aucune preuve claire d'attaques systématiques à grande échelle [10].
Pour votre banque, le danger est double. La connexion à votre espace client repose sur un échange de clés (le moment où votre appareil et le serveur conviennent d'un secret commun) et sur des certificats qui prouvent l'identité du site. Cloudflare, qui achemine une grosse part du web, vise une sécurité post-quantique complète, authentification comprise, d'ici 2029 [11].
Bonne nouvelle : tout ne tombe pas. Le chiffrement symétrique comme l'AES, qui protège vos fichiers et vos disques une fois la clé établie, n'est pas la cible de l'algorithme de Shor et le NIST ne prévoit pas de remplacer ses standards symétriques [12]. C'est la poignée de main, pas le coffre, qui doit changer.
Côté cryptomonnaies, l'exposition est déjà mesurée. D'après l'analyse d'un livre blanc de Google Quantum AI, environ 6,7 millions de bitcoins, soit près de 34 % des pièces en circulation, se trouvent à des adresses dont la clé publique est visible sur la blockchain, ce qui en ferait des cibles directes [13].
Toute la cryptographie moderne repose sur des paris de difficulté, et ces paris sont réévalués en permanence, comme le rappelle notre article sur l'hypothèse du temps exponentiel. Le pari sur lequel repose RSA a désormais une date de péremption crédible.
La stratégie Posthumain : protéger ce qui doit rester secret après 2035
Le chercheur Michele Mosca a formulé la règle qui sert de boussole : si vos données doivent rester secrètes X années, que la migration prend Y années et que la machine arrive dans Z années, vous avez un problème dès que X plus Y dépasse Z.
La date exacte du « Q-Day » (le jour où une machine cassera le chiffrement actuel) compte moins que la durée de vie de vos secrets.
Vos relevés bancaires du mois n'intéresseront personne en 2035, mais votre dossier médical, un acte de vente immobilière ou les scans de vos papiers d'identité, si. Et la migration de votre banque, de votre employeur ou de votre mutuelle suit son propre rythme : sur ce terrain, vous ne décidez pas.
Reste une question très concrète, qui dépend de vous : parmi vos connexions, vos fichiers et vos portefeuilles, lesquels sont déjà protégés, et lesquels voyagent encore derrière une serrure qui expire ?
Le premier contrôle se fait depuis votre navigateur, avec un outil gratuit de Cloudflare, et il révèle ce que le petit cadenas ne montre jamais : si le site de votre banque a déjà changé de serrure.