Bitcoin : Coinbase alerte sur la menace quantique et lance la course à la défense
Coinbase, qui détient environ 5 % de tous les bitcoins, appelle à préparer dès maintenant la transition du Bitcoin vers une cryptographie résistante au quantique. Voici pourquoi l'urgence est réelle et ce qui se joue.
Un message posté sur un blog d'entreprise a ravivé l'une des plus vieilles peurs de l'univers des cryptomonnaies. Le 13 octobre 2026, Coinbase a sonné l'alarme : il faut préparer le Bitcoin à l'arrivée de l'ordinateur quantique bien avant qu'une machine capable de casser sa sécurité n'existe.
Coinbase est la plus grande plateforme américaine d'échange et de stockage de cryptomonnaies. Dans un billet de blog technique, elle affirme que la bascule prendra des années, et qu'attendre la menace pour agir serait une erreur. La course au calcul quantique s'accélère et le compte à rebours a commencé.
Le problème n'est pas théorique. Coinbase dit détenir environ 5 % de tous les bitcoins en circulation, ce qui lui donne un intérêt direct dans la manière dont le réseau gère cette transition [1]. Elle prépare déjà ses propres systèmes et discute avec les développeurs du protocole.
Dans cet article :
- Pourquoi un ordinateur quantique peut casser le Bitcoin
- 6,9 millions de bitcoins déjà exposés
- Plus qu'une nouvelle signature : le plan de Coinbase
- Les coins perdus et ce qu'il faut surveiller
Pourquoi un ordinateur quantique peut casser le Bitcoin
Pour dépenser des bitcoins, il faut une signature numérique. Le Bitcoin utilise pour cela l'ECDSA (un procédé mathématique qui prouve que vous possédez la clé secrète d'une adresse, sans la révéler), basé sur une courbe appelée secp256k1. Un ordinateur classique ne peut pas remonter de la clé publique à la clé privée.
Un ordinateur quantique assez puissant, lui, le pourrait. En faisant tourner l'algorithme de Shor, il pourrait retrouver votre clé privée à partir de votre clé publique, et donc dépenser vos fonds à votre place [5]. C'est précisément la menace que décrit Coinbase.
Bonne nouvelle : aucune machine existante n'en est capable aujourd'hui. Il faudrait des qubits « logiques », c'est-à-dire des qubits corrigés de leurs erreurs, en très grand nombre. Chaque qubit logique réclame à lui seul des centaines à des milliers de qubits physiques pour fonctionner de façon fiable [6].
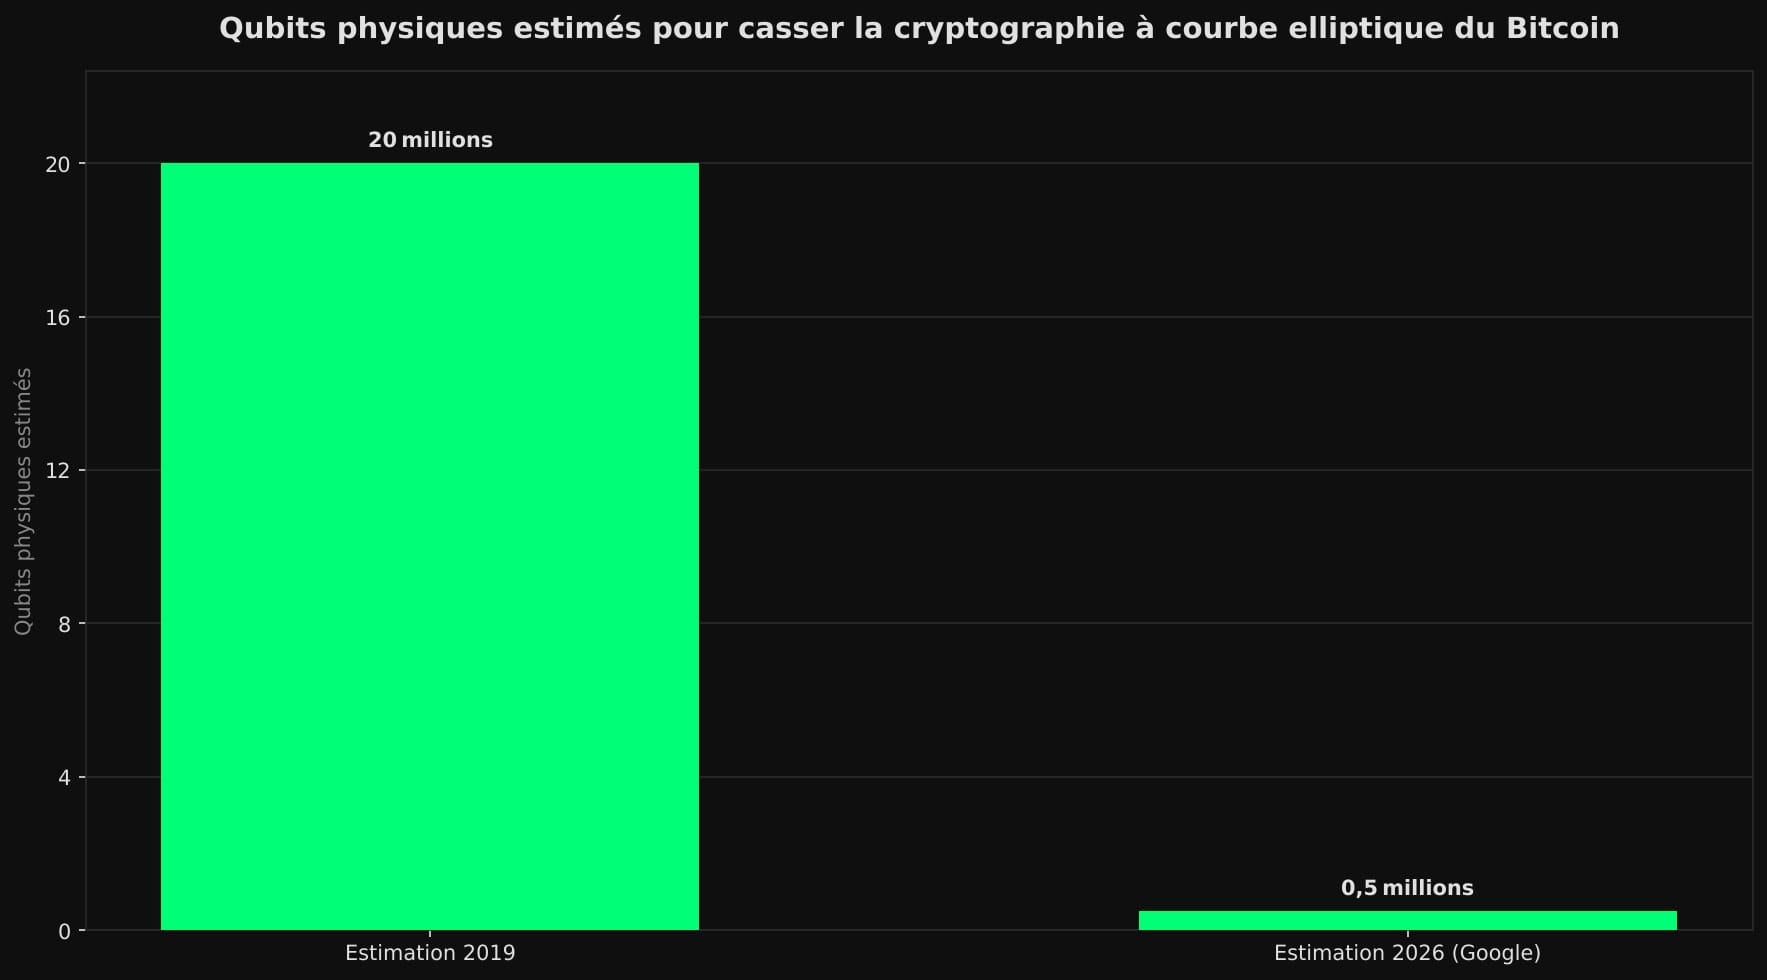
Mais la barre baisse vite. En mars 2026, l'équipe Google Quantum AI a publié une étude estimant que casser cette cryptographie pourrait demander moins de 500 000 qubits physiques, soit une réduction d'environ 20 fois par rapport aux chiffres précédents, qui se comptaient en millions [7].
Pour situer l'écart, la puce la plus avancée de Google, Willow, aligne 105 qubits [7]. On reste très loin du compte. Mais les estimations, elles, fondent d'année en année, ce qui explique pourquoi la communauté ne veut plus traiter le sujet comme une lointaine science-fiction.
6,9 millions de bitcoins déjà exposés
Voici le chiffre qui donne au débat son urgence. Selon l'étude de Google, environ 6,9 millions de bitcoins, soit près d'un tiers de l'offre en circulation, dorment dans des adresses dont la clé publique est déjà visible sur la blockchain [9].
✊ Posthumain n'existe que grâce aux abonnements.
Aucun algorithme. Aucune pub.
❤️ Soutenez-nous aujourd'hui et accédez immédiatement à tous les articles Premium.
Pourquoi visible ? Parce que dès qu'une adresse a servi à envoyer des fonds, sa clé publique est inscrite publiquement dans le registre. Cela concerne les anciennes adresses dites « pay-to-public-key », les clés réutilisées, et une partie des adresses Taproot plus récentes [9].
Des régulateurs financiers s'en sont alarmés. En septembre 2026, des autorités européennes ont averti que ces 6,9 millions de bitcoins, d'une valeur d'environ 586 milliards de dollars, pourraient être vulnérables si des ordinateurs quantiques assez puissants émergeaient un jour [8].
Le chiffre mérite toutefois d'être nuancé, et c'est là que la réalité devient plus précise. Tous ces bitcoins ne sont pas logés à la même enseigne : une partie peut encore être déplacée vers une adresse protégée, une autre est perdue à jamais.
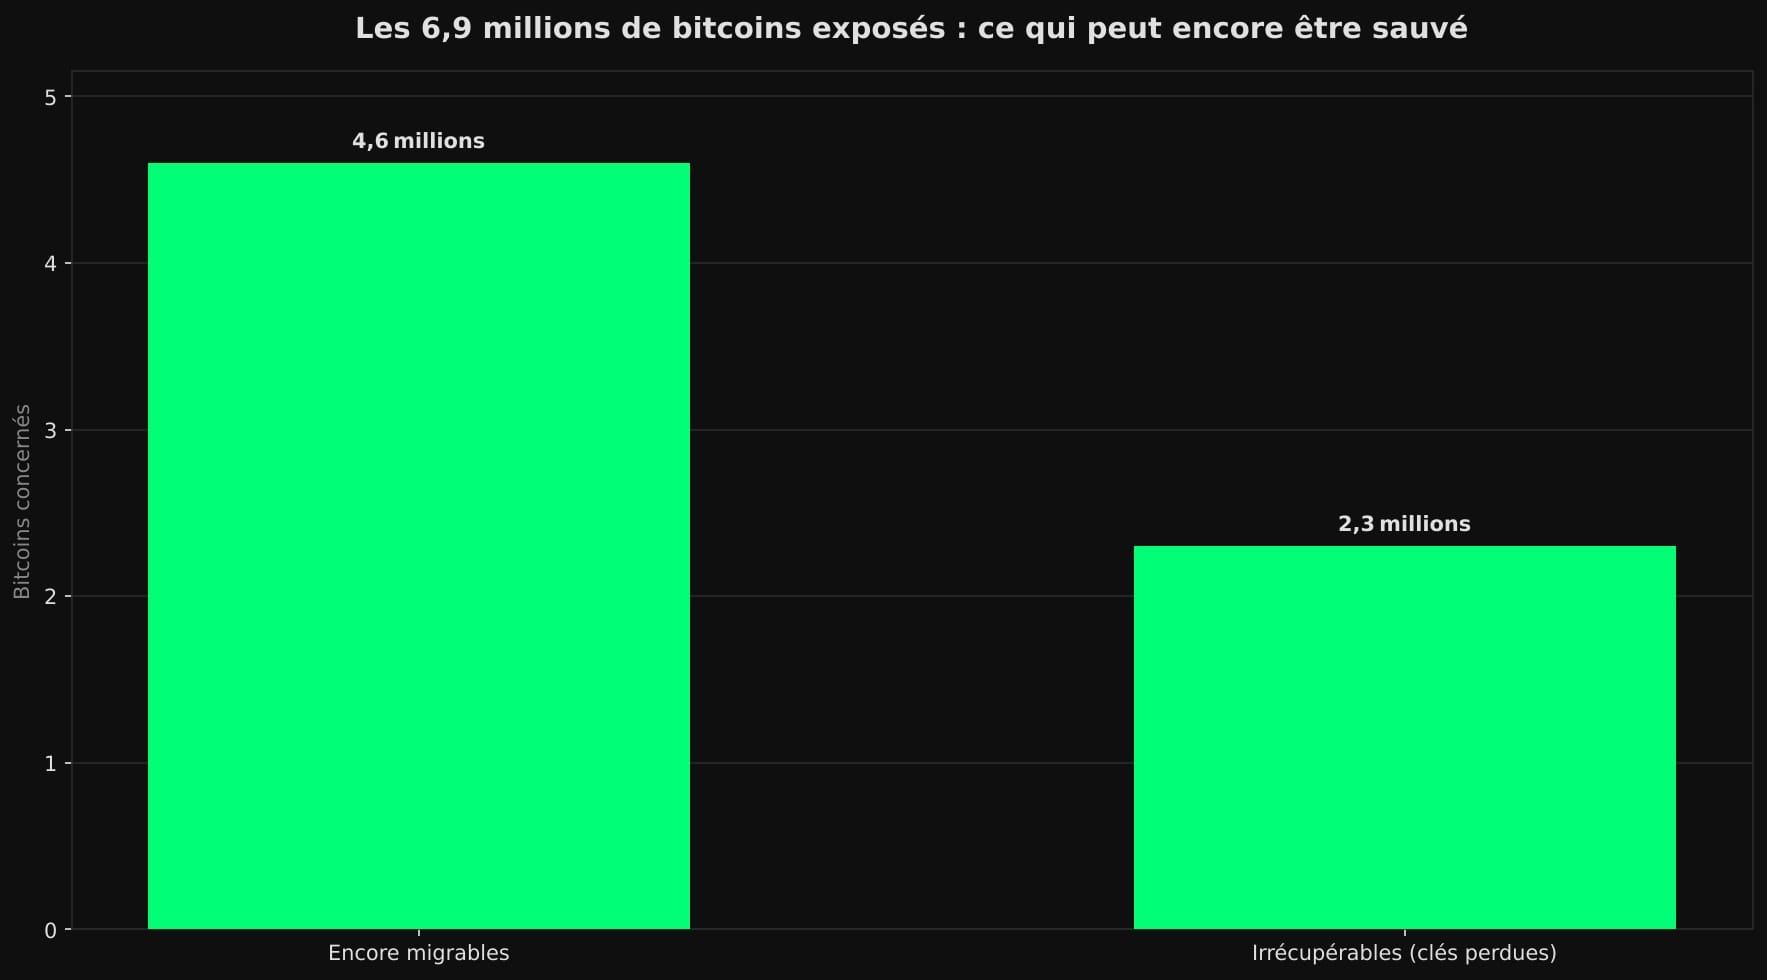
Selon l'analyse Quantum Horizon, sur ce total, environ 2,3 millions de bitcoins sont irrécupérables et ne pourront jamais migrer, leurs clés privées n'existant plus, tandis que les 4,6 millions restants pourraient encore être mis à l'abri par leurs propriétaires [10].
Ces pièces figées, dont une partie remonte aux tout débuts du réseau à l'ère Satoshi Nakamoto, sont le cœur du problème. Elles ne bougeront jamais volontairement, même face à un danger avéré [11]. C'est ce qui transforme une simple mise à jour en dilemme de gouvernance.
Plus qu'une nouvelle signature : le plan de Coinbase
Le message central de Coinbase est qu'il ne suffit pas de choisir un nouveau système de signature résistant au quantique. La transition doit aussi fonctionner pour les portefeuilles ordinaires et la conservation institutionnelle, sans alourdir le réseau [4].
L'entreprise met en avant des approches qui gardent de la flexibilité, comme le P2MR, associé à la proposition d'amélioration BIP-360 et le P2TRv2. L'idée : pouvoir ajouter ou remplacer un algorithme de signature plus tard, sans reconstruire toute la structure du Bitcoin [2].
Le BIP-360 n'est pas qu'une idée de forum. Cette proposition, qui introduit un nouveau type d'adresse masquant la clé publique jusqu'au moment de la dépense, a été fusionnée dans le dépôt officiel des propositions Bitcoin le 11 février 2026 [12]. Une étape symbolique, pas une activation.
Car un détail compte : cette fusion ne vaut ni approbation ni déploiement. Elle signale seulement que la proposition respecte les standards de documentation pour être discutée formellement [12]. La route reste longue, et chaque changement des règles partagées du Bitcoin exige un consensus difficile.
Coinbase propose aussi d'évaluer plusieurs familles de signatures post-quantiques, dont ML-DSA, SLH-DSA, FN-DSA et un candidat compact appelé SHRINCS [2]. Elle prévient contre les systèmes dits « à état », où réutiliser une étape de signature peut ouvrir la porte à une falsification.
Les coins perdus et ce qu'il faut surveiller
La vraie bombe à retardement, c'est le sort des coins « abandonnés ». Coinbase recommande de faire avancer le travail technique en parallèle du débat sur ces fonds, pour que les désaccords ne bloquent pas les protections [3]. Mais les options sur la table sont politiquement explosives.
Parmi elles : restreindre les anciennes signatures, geler certains fonds, limiter les dépenses ou créer des mécanismes de sauvetage. Coinbase présente tout cela comme des pistes à évaluer, pas des recommandations arrêtées. Chacune pose une question de propriété redoutable.
Faut-il, par exemple, « confisquer » des bitcoins dont le propriétaire ne réagit pas, pour les empêcher d'être volés par un attaquant quantique ? La réponse engage une vision du Bitcoin. C'est pourquoi des chercheurs parlent désormais d'un problème de droits de propriété et de gouvernance, pas seulement de cryptographie [11].
La logique du « récolter maintenant, déchiffrer plus tard »
Même si l'ordinateur quantique n'arrive que dans dix ans, l'urgence est réelle. La raison tient dans une formule : « harvest now, decrypt later », récolter aujourd'hui pour déchiffrer demain. Un attaquant n'a pas besoin de la machine pour agir : il lui suffit de stocker les données en attendant [15].
Appliqué au Bitcoin, le raisonnement est brutal : les clés publiques déjà exposées le resteront pour toujours. On ne peut pas les « reprotéger » après coup. C'est pour cela que les experts fixent le vrai calendrier non pas sur le jour J, mais sur le temps nécessaire pour migrer.
Côté calendrier, les estimations convergent sans certitude. Plusieurs agences et chercheurs placent la fenêtre de risque crédible autour de 2030 à 2035 pour une machine capable de briser la cryptographie à clé publique [14]. L'incertitude reste forte, dans les deux sens.
Ce que ça veut dire pour un détenteur
Pour un particulier, la leçon pratique est simple à énoncer. Le risque monte à l'instant où votre clé publique devient visible sur la chaîne, ce qui arrive dès qu'une adresse a déjà servi à dépenser des fonds. Une adresse jamais utilisée pour émettre reste, elle, bien mieux protégée.
À ce stade, aucun grand fabricant de portefeuille matériel n'a annoncé de mode de signature résistant au quantique en production ; le travail porte surtout sur la recherche et le suivi des standards [13]. Le plus utile aujourd'hui n'est donc pas de courir, mais de comprendre son exposition.
Le vrai enseignement de la sortie de Coinbase est là. Le Bitcoin ne peut pas se mettre à jour comme une banque : il lui faut un consensus social lent, sur des milliards de dollars d'enjeux. Commencer tôt n'est pas de l'alarmisme, c'est la seule manière d'arriver prêt le jour où la menace, elle, deviendra certaine.
Ici, il n'y a aucune pub. Donc aucun maître.
Pas d'annonceurs. Pas de dépendance à Google. Pas de course aux réseaux sociaux. Posthumain existe grâce aux abonnements – et à ceux qui veulent une information libre.
Chaque abonnement donne de l'oxygène à un média sans publicité, sans annonceurs et sans maître. Si vous voulez que cette voix continue d'exister, rejoignez les lecteurs qui la rendent possible.
Sources principales :
- The Quantum Insider – Coinbase Urges Early Work on Bitcoin's Post-Quantum Transition
Article d'origine détaillant l'appel de Coinbase et sa part d'environ 5 % des bitcoins. (thequantuminsider.com) - daily.dev – Coinbase Urges Early Work on Bitcoin's Post-Quantum Transition
Synthèse des candidats de signature et des propositions P2MR et P2TRv2 évoqués par Coinbase. (daily.dev) - TokenPost – Coinbase Urges Early Bitcoin Planning as Post-Quantum Shift May Take Years
Détaille la migration par phases et la gestion séparée des fonds dormants. (tokenpost.com) - Traders Union – Coinbase outlines Bitcoin post-quantum migration priorities
Précise les exigences de compatibilité MPC et les signatures à état. (tradersunion.com) - Przemek Chojecki (Medium) – Quantum Computers Threat to Bitcoin
Explique comment l'algorithme de Shor menace l'ECDSA du Bitcoin. (pchojecki.medium.com) - CoinGecko – Will Quantum Computing Kill Bitcoin?
Rappelle le coût en qubits physiques par qubit logique et l'écart avec le matériel actuel. (coingecko.com) - Forbes – Google Finds Quantum Computers Could Break Bitcoin Sooner Than Expected
Rapporte l'étude Google de mars 2026 et le chiffre de 105 qubits de la puce Willow. (forbes.com) - CoinDesk – Quantum threat to Bitcoin could materialize before commercial viability, EU regulators warn
Détaille l'alerte des régulateurs européens et la valeur de 586 milliards de dollars exposée. (coindesk.com) - The Quantum Insider – The Growing Quantum Security Challenge Facing Bitcoin and Digital Assets
Chiffre les 6,9 millions de bitcoins exposés et détaille les types d'adresses concernés. (thequantuminsider.com) - Spoted Crypto – Bitcoin Quantum Risk: 6.9M BTC Exposed, 2.3M Irreversibly at Risk
Décompose les 6,9 millions en 2,3 millions irrécupérables et 4,6 millions migrables. (spotedcrypto.com) - Mubite – Bitcoin's Quantum Threat Is Back in Focus as 6.9 Million BTC Could Be at Risk
Aborde la dimension de gouvernance et de droits de propriété des coins dormants. (mubite.com) - The Bitcoin Podcast (Reports) – Bitcoin's Race to Quantum Resistance: BIP-360 and the Post-Quantum Fork Ahead
Retrace la fusion du BIP-360 dans le dépôt officiel le 11 février 2026 et ses limites. (thebitcoinpodcast.com) - Shattered.io – Bitcoin Quantum Risk: 7M BTC Exposed, BIP-360
Note qu'aucun grand fabricant de portefeuille matériel n'a livré de mode résistant au quantique. (shattered.io) - Encryption Consulting – CRQC Timelines: When Will Quantum Break Encryption?
Situe la fenêtre de risque crédible d'une machine pertinente vers 2030-2035. (encryptionconsulting.com) - QuantumXC – Harvest Now, Decrypt Later: HNDL Threat Model & Defense
Explique la logique « récolter maintenant, déchiffrer plus tard » et l'accélération des estimations. (quantumxc.com)